生成AIのリスク予防・AI倫理・ガバナンス
企業機密・営業秘密の入力リスクと漏えい時の対応
営業秘密は、秘密として管理され(秘密管理性)、事業活動に有用で(有用性)、公然と知られていない(非公知性)情報です。クラウドのAIに入力すると運営企業に渡り学習に使われうること、RAGや要約・共有で意図しない範囲へ広がること、漏えいが起きたら直ちに報告して被害の拡大を防ぎ、調査・影響範囲の特定・再発防止、報告の対象となる事態なら個人情報保護委員会への報告を行うことを押さえると解けます。
要点 8件・基本問題 8問読む → 覚える → 解くまでこのページで完結
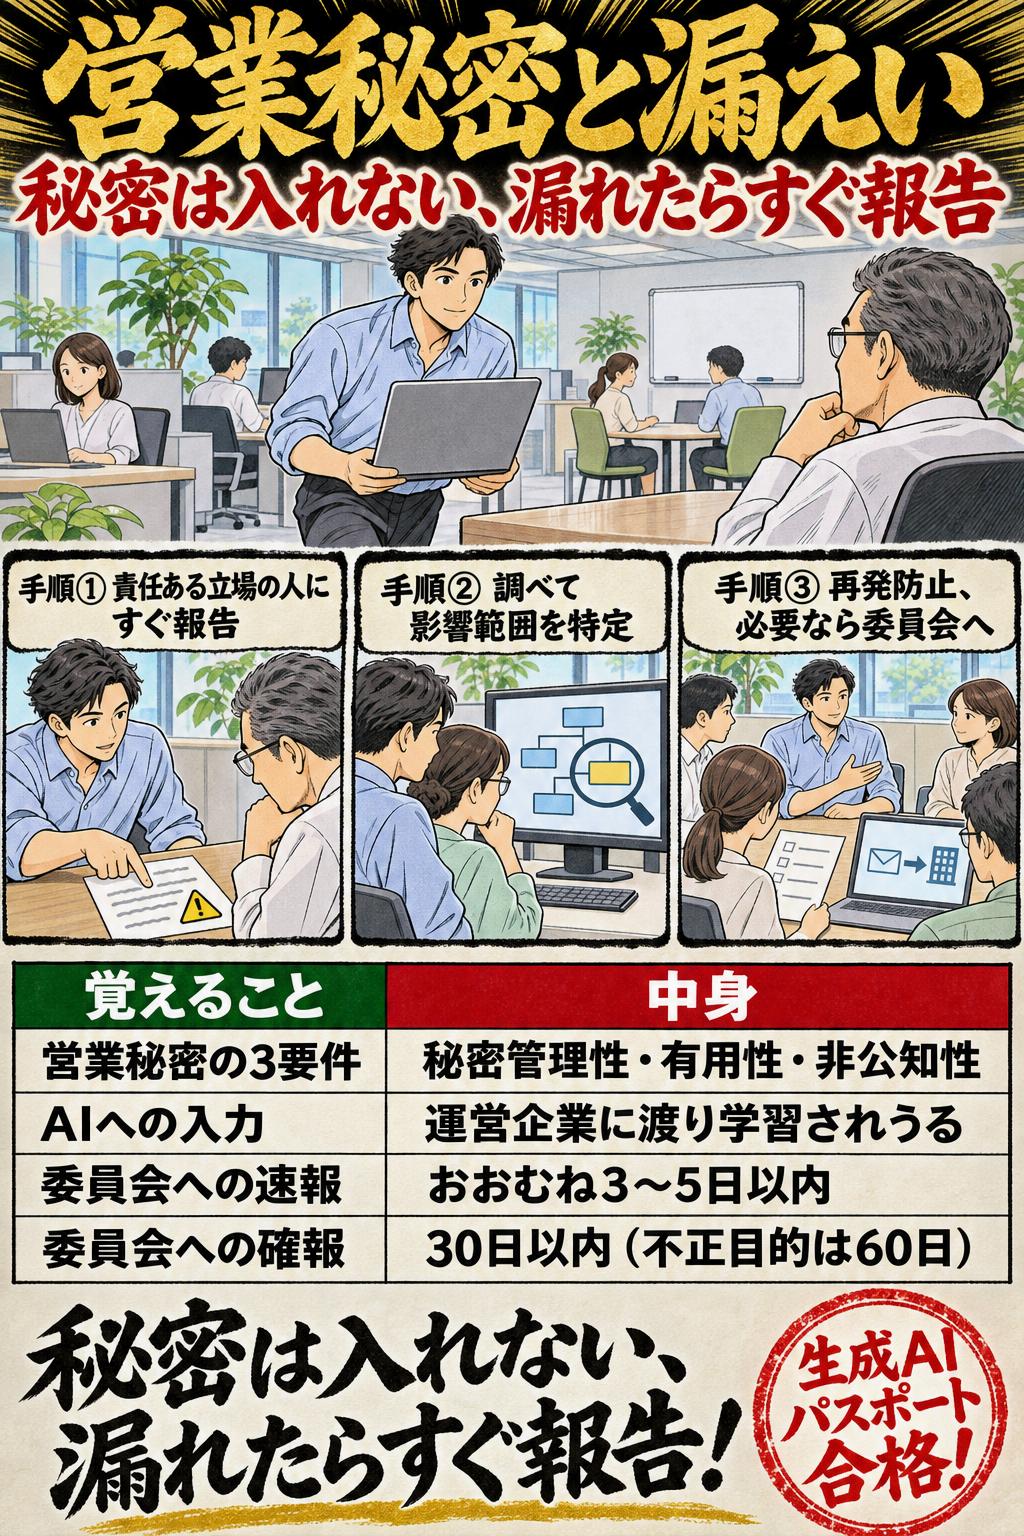
営業秘密は、秘密として管理され(秘密管理性)、事業活動に有用で(有用性)、公然と知られていない(非公知性)情報です。クラウドのAIに入力すると運営企業に渡り学習に使われうること、RAGや要約・共有で意図しない範囲へ広がること、漏えいが起きたら直ちに報告して被害の拡大を防ぎ、調査・影響範囲の特定・再発防止、報告の対象となる事態なら個人情報保護委員会への報告を行うことを押さえると解けます。
このサイトでの学習
学習優先度 A対応する一問一答 15問
企業機密・営業秘密の入力リスクと漏えい時の対応|営業秘密の3つの要件
不正競争防止法の営業秘密は、秘密として管理されている(秘密管理性)、生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報(有用性)であって、公然と知られていないもの(非公知性)である(第2条第6項)。
この論点の用語
用語集をすべて見る →01企業機密・営業秘密の入力リスクと漏えい時の対応の重要暗記項目
企業機密・営業秘密の入力リスクと漏えい時の対応|営業秘密の3つの要件
不正競争防止法の営業秘密は、秘密として管理されている(秘密管理性)、生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報(有用性)であって、公然と知られていないもの(非公知性)である(第2条第6項)。
企業機密・営業秘密の入力リスクと漏えい時の対応|登録は要件ではない
営業秘密の要件は、秘密として管理されていること・有用であること・公然と知られていないことであり、特許のような登録は要件ではない。
ひっかけ注意「不正競争防止法の営業秘密に当たるためには、特許として登録されていることが必要である」は誤り。 不正競争防止法第2条第6項の要件は、秘密管理性・有用性・非公知性で、登録は求められていない。登録して守る特許権とは違い、営業秘密は秘密のまま管理することで守られる。たとえば、料理店の秘伝のたれの配合は、登録しなくても、限られた人だけが知るよう管理していれば営業秘密として守られうる。だからこそ、AIに入力して社外に出すことが問題になる。
企業機密・営業秘密の入力リスクと漏えい時の対応|知られていれば営業秘密でない
すでに公然と知られている情報は、社内で秘密として管理していても、非公知性を欠くため営業秘密に当たらない。
ひっかけ注意「すでにインターネット上で公然と知られている情報であっても、社内で秘密として管理していれば、不正競争防止法の営業秘密に当たる」は誤り。 不正競争防止法第2条第6項は、営業秘密を「公然と知られていないもの」に限っている(非公知性)。社内で秘密扱いにしていても、すでに世間に知られている情報は営業秘密にならない。たとえば、業界誌に載った他社の製造方法を社内資料に写して『社外秘』と書いても、営業秘密にはならない。逆に自社の秘密が外に知れ渡れば、守られなくなるおそれがある。
企業機密・営業秘密の入力リスクと漏えい時の対応|管理指針と生成AI
経済産業省は2025年3月(令和7年3月)、約6年ぶりに営業秘密管理指針を改訂し、テレワークやクラウドの普及、生成AIなどの技術の動きを踏まえて、生成AIの利活用を想定した記載を追記した(2026年11月時点の最終改訂)。
ひっかけ注意「経済産業省の営業秘密管理指針の令和7年3月の改訂(2026年11月時点の最終改訂)では、生成AIの利活用を想定した記載は追記されていない」は誤り。 令和7年3月の改訂では、テレワークやクラウドの普及、生成AIなどの技術の動きを踏まえ、生成AIの利活用を想定した記載が追記された。営業秘密管理指針とは、営業秘密として守られるための管理(秘密管理性など)の考え方を経済産業省が示したもの。3つの要件そのものは不正競争防止法第2条第6項に定められている。たとえば、社外のAIサービスへの設計資料の入力について社内の決まりを作るなら、この指針も参考にする。
企業機密・営業秘密の入力リスクと漏えい時の対応|他のユーザーに出る可能性
クラウド型のチャットAIに話した営業秘密は運営企業に渡り、やりとりが学習データとして流用されると、その営業秘密を学習したAIが内容を他のユーザーに喋ってしまう可能性が理屈上ある。
企業機密・営業秘密の入力リスクと漏えい時の対応|利用者も機密の入力に注意
AI事業者ガイドラインは、AI利用者に対し、AIシステム・サービスに機密情報等を不適切に入力することがないよう注意を払うことを求めている。
ひっかけ注意「AI事業者ガイドラインは、機密情報の入力に注意を払うことをAI開発者だけの留意事項としており、AI利用者には求めていない」は誤り。 AI事業者ガイドラインの第5部(AI利用者に関する事項)の「U-5)i. セキュリティ対策の実施」は、機密情報等を不適切に入力しないよう注意を払うことを、AI利用者に求めている。AI利用者とは、事業でAIのシステムやサービスを使う事業者のこと。たとえば、AIで営業資料を作る会社も利用者であり、社員が機密情報を入力しないよう気を付ける責任がある。
企業機密・営業秘密の入力リスクと漏えい時の対応|契約で禁じられることも
データの取扱いは、法令で定められていなくても、関係者間の契約によって利用が禁止される場合があることに留意する。
企業機密・営業秘密の入力リスクと漏えい時の対応|RAGは混ぜるな危険
RAGで外部由来のデータ(メールなど)が検索されると、不正プロンプトを含む攻撃メールも取り込まれ、社内文書と同時にプロンプトに入ると社内情報が社外へ流出するおそれがある。RAGの検索範囲を適切に制限することも検討する。
ひっかけ注意「IPAは、RAGを使う場合は、社内文書と外部から届いたメールをできるだけ同じ検索範囲に入れておくほうが安全だとしている」は誤り。 IPAは「RAG使用時は『混ぜるな危険』にご用心」とし、RAGの検索範囲を適切に制限することも検討するよう求めている。外から届いたメールまで検索の対象にすると、不正な指示を含む攻撃メールも読み込まれ、一緒に読み込んだ社内文書の中身が外へ送られるおそれがある。たとえば、社内規程に答えるAIの検索対象は社内規程だけにして、受信メールの箱を混ぜない。
覚える数字と、狙われる引っかけ
- ひっかけ「不正競争防止法の営業秘密に当たるためには、特許として登録されていることが必要である」は誤り。不正競争防止法第2条第6項の要件は、秘密管理性・有用性・非公知性で、登録は求められていない。登録して守る特許権とは違い、営業秘密は秘密のまま管理することで守られる。たとえば、料理店の秘伝のたれの配合は、登録しなくても、限られた人だけが知るよう管理していれば営業秘密として守られうる。だからこそ、AIに入力して社外に出すことが問題になる。
- ひっかけ「すでにインターネット上で公然と知られている情報であっても、社内で秘密として管理していれば、不正競争防止法の営業秘密に当たる」は誤り。不正競争防止法第2条第6項は、営業秘密を「公然と知られていないもの」に限っている(非公知性)。社内で秘密扱いにしていても、すでに世間に知られている情報は営業秘密にならない。たとえば、業界誌に載った他社の製造方法を社内資料に写して『社外秘』と書いても、営業秘密にはならない。逆に自社の秘密が外に知れ渡れば、守られなくなるおそれがある。
- ひっかけ「経済産業省の営業秘密管理指針の令和7年3月の改訂(2026年11月時点の最終改訂)では、生成AIの利活用を想定した記載は追記されていない」は誤り。令和7年3月の改訂では、テレワークやクラウドの普及、生成AIなどの技術の動きを踏まえ、生成AIの利活用を想定した記載が追記された。営業秘密管理指針とは、営業秘密として守られるための管理(秘密管理性など)の考え方を経済産業省が示したもの。3つの要件そのものは不正競争防止法第2条第6項に定められている。たとえば、社外のAIサービスへの設計資料の入力について社内の決まりを作るなら、この指針も参考にする。
- ひっかけ「AI事業者ガイドラインは、機密情報の入力に注意を払うことをAI開発者だけの留意事項としており、AI利用者には求めていない」は誤り。AI事業者ガイドラインの第5部(AI利用者に関する事項)の「U-5)i. セキュリティ対策の実施」は、機密情報等を不適切に入力しないよう注意を払うことを、AI利用者に求めている。AI利用者とは、事業でAIのシステムやサービスを使う事業者のこと。たとえば、AIで営業資料を作る会社も利用者であり、社員が機密情報を入力しないよう気を付ける責任がある。
- ひっかけ「IPAは、RAGを使う場合は、社内文書と外部から届いたメールをできるだけ同じ検索範囲に入れておくほうが安全だとしている」は誤り。IPAは「RAG使用時は『混ぜるな危険』にご用心」とし、RAGの検索範囲を適切に制限することも検討するよう求めている。外から届いたメールまで検索の対象にすると、不正な指示を含む攻撃メールも読み込まれ、一緒に読み込んだ社内文書の中身が外へ送られるおそれがある。たとえば、社内規程に答えるAIの検索対象は社内規程だけにして、受信メールの箱を混ぜない。
- ひっかけ「デジタル庁のガイドラインは、生成AIとのチャットの入出力結果は、組織で共有した場合でも行政文書になることはないとしている」は誤り。デジタル庁のガイドラインは「チャット等の入出力結果についても、組織的に共有を行った場合には行政文書となり得る」としている。生成AIとのやりとりや要約も、共有すれば組織の記録として残り、管理の対象になる。たとえば、会議資料の要約をAIに作らせてチームに共有すれば、その要約には元の資料の中身が残り、社内で広く読まれる。共有の範囲にも注意する。
- ひっかけ「個人データの漏えいが発覚した場合は、まず再発防止策を完成させてから、責任ある立場の者に報告すればよい」は誤り。個人情報保護委員会の通則ガイドラインは、漏えい等が発覚したら、まず責任ある立場の者に直ちに報告し、被害が広がらないよう手を打つとしている。そのうえで、事案の内容等に応じて、事実関係の調査と原因の究明、影響範囲の特定、再発防止策の検討と実施、報告の対象となる事態なら委員会への報告と本人への通知を行う。たとえば、顧客リストを個人のAIアプリに入力したと気付いたら、すぐ上司に報告し、広がりを止める手を先に打つ。
- ひっかけ「2026年11月時点の個人情報保護委員会のガイドラインでは、漏えい等の確報は、事態を知った日から1年以内に行えばよいとされている」は誤り。通則ガイドライン(令和8年6月一部改正)は、確報を、報告の対象となる事態を知った日から30日以内(不正アクセスなど、不正の目的によるおそれがある事態は60日以内)に行うとしている。速報(まず分かっている範囲で行う報告)の目安は、知った時点からおおむね3〜5日以内である。たとえば、健康診断の結果表の誤送信に気付いたら、原因の調べが終わるのを待たず、その時点で分かっている範囲でまず速報を出す。
02試験で正誤を分けるチェック順
- 1不正競争防止法の営業秘密は、秘密として管理されている(秘密管理性)、生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報(有用性)であって、公然と知られていないもの(非公知性)である(第2条第6項)。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 2営業秘密の要件は、秘密として管理されていること・有用であること・公然と知られていないことであり、特許のような登録は要件ではない。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 3すでに公然と知られている情報は、社内で秘密として管理していても、非公知性を欠くため営業秘密に当たらない。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 4経済産業省は2025年3月(令和7年3月)、約6年ぶりに営業秘密管理指針を改訂し、テレワークやクラウドの普及、生成AIなどの技術の動きを踏まえて、生成AIの利活用を想定した記載を追記した(2026年11月時点の最終改訂)。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 5クラウド型のチャットAIに話した営業秘密は運営企業に渡り、やりとりが学習データとして流用されると、その営業秘密を学習したAIが内容を他のユーザーに喋ってしまう可能性が理屈上ある。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 6AI事業者ガイドラインは、AI利用者に対し、AIシステム・サービスに機密情報等を不適切に入力することがないよう注意を払うことを求めている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 7データの取扱いは、法令で定められていなくても、関係者間の契約によって利用が禁止される場合があることに留意する。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 8RAGで外部由来のデータ(メールなど)が検索されると、不正プロンプトを含む攻撃メールも取り込まれ、社内文書と同時にプロンプトに入ると社内情報が社外へ流出するおそれがある。RAGの検索範囲を適切に制限することも検討する。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 9要機密情報を参照又は学習する生成AIでは、権限を有する者以外への回答の生成にその要機密情報が使われないようにし、RAG用のデータやデータストアへの参照権限をユーザーや役割に応じて適切に設定する。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 10生成AIを活用して職務上作成した文書は適切に管理する。チャット等の入出力結果についても、組織的に共有を行った場合には行政文書となり得る(デジタル庁のガイドライン)。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 11AIエージェントが外部システムやクラウドサービスと自律的に連携する過程で、脆弱性を突かれた攻撃等によって挙動が不正に操作され、内部データが意図せず外部に送信されるなど、機密情報が漏洩する可能性がある。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 12漏えい等事案が発覚したら、事案の内容等に応じて、①事業者内部で責任ある立場の者に直ちに報告し被害の拡大を防ぐ、②事実関係の調査と原因の究明、③影響範囲の特定、④再発防止策の検討と実施、⑤報告の対象となる事態であれば個人情報保護委員会への報告と本人への通知、の措置を講じる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 13要配慮個人情報が含まれる個人データ(高度な暗号化などの保護の措置を講じたものを除く)の漏えい等が発生し、又は発生したおそれがある事態は、個人情報保護委員会への報告の対象となる(個人情報保護法第26条、規則第7条)。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 14報告対象事態を知ったときは、速やかに(おおむね3〜5日以内)個人情報保護委員会に速報し、30日以内(不正の目的をもって行われたおそれがある行為による事態は60日以内)に確報する(2026年11月時点の通則ガイドライン)。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 15個人データ(高度な暗号化などの保護の措置を講じたものを除く)に係る本人の数が1,000人を超える漏えい等が発生し、又は発生したおそれがある事態は、個人情報保護委員会への報告の対象となる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
03この論点の根拠
- 内容の基準日
- 2026-11-20
- 復習方法
- 要点を確認した後、○×一問一答で条件の違いを見分ける
法改正により扱いが変わる場合があります。試験日程や申込みに関する情報は、 必ず公式案内も確認してください。
問題演習
企業機密・営業秘密の入力リスクと漏えい時の対応の○×一問一答
1/8問解答 0・正解 0
生成AIのリスク予防・AI倫理・ガバナンス
企業機密・営業秘密の入力リスクと漏えい時の対応|営業秘密の3つの要件
不正競争防止法の営業秘密は、秘密として管理されていること、事業活動に有用な技術上又は営業上の情報であること、公然と知られていないことの3つを満たす情報である。
企業機密・営業秘密の入力リスクと漏えい時の対応の○×一問一答15問|問題と解説
この論点で収録している15問を、正誤と解説つきで通して読めます。 上の演習で迷った問題を見直すときに使ってください。
問1
企業機密・営業秘密の入力リスクと漏えい時の対応|営業秘密の3つの要件不正競争防止法の営業秘密は、秘密として管理されていること、事業活動に有用な技術上又は営業上の情報であること、公然と知られていないことの3つを満たす情報である。
答え:○(正しい)
解説
正しい。不正競争防止法第2条第6項の定義のとおり。秘密管理性(秘密として管理されていること)、有用性(事業に役立つこと)、非公知性(世間に知られていないこと)の3つがそろって、営業秘密として法律で守られる。たとえば、限られた社員だけが見られるように管理している独自の製造ノウハウや、顧客の購入傾向の分析は、営業秘密になりうる。 要点:不正競争防止法の営業秘密は、秘密として管理されている(秘密管理性)、生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報(有用性)であって、公然と知られていないもの(非公知性)である(第2条第6項)。
問2
企業機密・営業秘密の入力リスクと漏えい時の対応|登録は要件ではない不正競争防止法の営業秘密に当たるためには、特許として登録されていることが必要である。
答え:×(誤り)
解説
誤り。不正競争防止法第2条第6項の要件は、秘密管理性・有用性・非公知性で、登録は求められていない。登録して守る特許権とは違い、営業秘密は秘密のまま管理することで守られる。たとえば、料理店の秘伝のたれの配合は、登録しなくても、限られた人だけが知るよう管理していれば営業秘密として守られうる。だからこそ、AIに入力して社外に出すことが問題になる。 要点:営業秘密の要件は、秘密として管理されていること・有用であること・公然と知られていないことであり、特許のような登録は要件ではない。
問3
企業機密・営業秘密の入力リスクと漏えい時の対応|知られていれば営業秘密でないすでにインターネット上で公然と知られている情報であっても、社内で秘密として管理していれば、不正競争防止法の営業秘密に当たる。
答え:×(誤り)
解説
誤り。不正競争防止法第2条第6項は、営業秘密を「公然と知られていないもの」に限っている(非公知性)。社内で秘密扱いにしていても、すでに世間に知られている情報は営業秘密にならない。たとえば、業界誌に載った他社の製造方法を社内資料に写して『社外秘』と書いても、営業秘密にはならない。逆に自社の秘密が外に知れ渡れば、守られなくなるおそれがある。 要点:すでに公然と知られている情報は、社内で秘密として管理していても、非公知性を欠くため営業秘密に当たらない。
問4
企業機密・営業秘密の入力リスクと漏えい時の対応|管理指針と生成AI経済産業省の営業秘密管理指針の令和7年3月の改訂(2026年11月時点の最終改訂)では、生成AIの利活用を想定した記載は追記されていない。
答え:×(誤り)
解説
誤り。令和7年3月の改訂では、テレワークやクラウドの普及、生成AIなどの技術の動きを踏まえ、生成AIの利活用を想定した記載が追記された。営業秘密管理指針とは、営業秘密として守られるための管理(秘密管理性など)の考え方を経済産業省が示したもの。3つの要件そのものは不正競争防止法第2条第6項に定められている。たとえば、社外のAIサービスへの設計資料の入力について社内の決まりを作るなら、この指針も参考にする。 要点:経済産業省は2025年3月(令和7年3月)、約6年ぶりに営業秘密管理指針を改訂し、テレワークやクラウドの普及、生成AIなどの技術の動きを踏まえて、生成AIの利活用を想定した記載を追記した(2026年11月時点の最終改訂)。
問5
企業機密・営業秘密の入力リスクと漏えい時の対応|他のユーザーに出る可能性自社の営業秘密を学習したAIは、その内容を他のユーザーへの回答で出してしまう可能性が理屈上あるとIPAは説明している。
答え:○(正しい)
解説
正しい。IPA「AI利用者のためのセキュリティ豆知識」のとおり。入力した内容が学習データとして使われると、AIがその内容を覚え、別の利用者への回答に混ぜてしまう可能性が理屈上ある。たとえば、自社の未発表の価格表を入力して資料を作らせた後、別の会社の人が同じAIに業界の価格を尋ねたときに、その数字が出てくるおそれがある。だからIPAは、クラウドのAIに営業秘密を教えないよう呼びかけている。 要点:クラウド型のチャットAIに話した営業秘密は運営企業に渡り、やりとりが学習データとして流用されると、その営業秘密を学習したAIが内容を他のユーザーに喋ってしまう可能性が理屈上ある。
問6
企業機密・営業秘密の入力リスクと漏えい時の対応|利用者も機密の入力に注意AI事業者ガイドラインは、機密情報の入力に注意を払うことをAI開発者だけの留意事項としており、AI利用者には求めていない。
答え:×(誤り)
解説
誤り。AI事業者ガイドラインの第5部(AI利用者に関する事項)の「U-5)i. セキュリティ対策の実施」は、機密情報等を不適切に入力しないよう注意を払うことを、AI利用者に求めている。AI利用者とは、事業でAIのシステムやサービスを使う事業者のこと。たとえば、AIで営業資料を作る会社も利用者であり、社員が機密情報を入力しないよう気を付ける責任がある。 要点:AI事業者ガイドラインは、AI利用者に対し、AIシステム・サービスに機密情報等を不適切に入力することがないよう注意を払うことを求めている。
問7
企業機密・営業秘密の入力リスクと漏えい時の対応|契約で禁じられることも取引先から受け取ったデータは、法令で禁止されていなくても、契約によって利用が禁じられている場合があるため、生成AIに入力する前に契約の内容も確かめる必要がある。
答え:○(正しい)
解説
正しい。AI事業者ガイドラインは、データの扱いは、法令で定められていなくても、関係者どうしの契約で利用が禁止される場合があることに留意すべきとしている。たとえば、取引先から『この案件の検討以外に使わない』という約束で受け取った設計図を生成AIに読み込ませれば、契約違反になるおそれがある。入力する前に、受け取ったときの約束を確かめる。 要点:データの取扱いは、法令で定められていなくても、関係者間の契約によって利用が禁止される場合があることに留意する。
問8
企業機密・営業秘密の入力リスクと漏えい時の対応|RAGは混ぜるな危険IPAは、RAGを使う場合は、社内文書と外部から届いたメールをできるだけ同じ検索範囲に入れておくほうが安全だとしている。
答え:×(誤り)
解説
誤り。IPAは「RAG使用時は『混ぜるな危険』にご用心」とし、RAGの検索範囲を適切に制限することも検討するよう求めている。外から届いたメールまで検索の対象にすると、不正な指示を含む攻撃メールも読み込まれ、一緒に読み込んだ社内文書の中身が外へ送られるおそれがある。たとえば、社内規程に答えるAIの検索対象は社内規程だけにして、受信メールの箱を混ぜない。 要点:RAGで外部由来のデータ(メールなど)が検索されると、不正プロンプトを含む攻撃メールも取り込まれ、社内文書と同時にプロンプトに入ると社内情報が社外へ流出するおそれがある。RAGの検索範囲を適切に制限することも検討する。
問9
企業機密・営業秘密の入力リスクと漏えい時の対応|参照権限を役割で設定要機密情報を参照するRAGでは、RAG用のデータへの参照権限を利用者や役割に応じて設定し、権限のない人への回答に要機密情報が使われないようにすることが求められる。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインのとおり。参照権限とは、どの情報を誰が見てよいかの決まりのこと。RAGのAIにも人と同じように見てよい範囲を設定しないと、本来見られない人への回答に機密情報が混ざる。たとえば、社内の質問に答えるAIが人事部だけの給与資料も検索できる設定だと、一般の社員が給与について尋ねたときに答えてしまうおそれがある。 要点:要機密情報を参照又は学習する生成AIでは、権限を有する者以外への回答の生成にその要機密情報が使われないようにし、RAG用のデータやデータストアへの参照権限をユーザーや役割に応じて適切に設定する。
問10
企業機密・営業秘密の入力リスクと漏えい時の対応|チャットの記録も文書になるデジタル庁のガイドラインは、生成AIとのチャットの入出力結果は、組織で共有した場合でも行政文書になることはないとしている。
答え:×(誤り)
解説
誤り。デジタル庁のガイドラインは「チャット等の入出力結果についても、組織的に共有を行った場合には行政文書となり得る」としている。生成AIとのやりとりや要約も、共有すれば組織の記録として残り、管理の対象になる。たとえば、会議資料の要約をAIに作らせてチームに共有すれば、その要約には元の資料の中身が残り、社内で広く読まれる。共有の範囲にも注意する。 要点:生成AIを活用して職務上作成した文書は適切に管理する。チャット等の入出力結果についても、組織的に共有を行った場合には行政文書となり得る(デジタル庁のガイドライン)。
問11
企業機密・営業秘密の入力リスクと漏えい時の対応|エージェント経由の漏洩AI事業者ガイドラインの別添は、AIエージェントが脆弱性を突かれて挙動を不正に操作され、内部データが意図せず外部に送信されるなど、機密情報が漏洩する可能性があるとしている。
答え:○(正しい)
解説
正しい。AI事業者ガイドラインの別添のとおり。AIエージェントが外部のサービスと自動でやりとりする仕組みでは、攻撃者に操られたAIが、社内のデータを外へ送ってしまうことがある。たとえば、メールの整理を任せたAIエージェントが、届いたメールに隠された指示に従い、共有フォルダの資料を外部のアドレスに転送してしまう、といった場面である。別添は、RAGなど外部と連携する場合の漏洩にも注意を促している。 要点:AIエージェントが外部システムやクラウドサービスと自律的に連携する過程で、脆弱性を突かれた攻撃等によって挙動が不正に操作され、内部データが意図せず外部に送信されるなど、機密情報が漏洩する可能性がある。
問12
企業機密・営業秘密の入力リスクと漏えい時の対応|漏えい発覚時の初動個人データの漏えいが発覚した場合は、まず再発防止策を完成させてから、責任ある立場の者に報告すればよい。
答え:×(誤り)
解説
誤り。個人情報保護委員会の通則ガイドラインは、漏えい等が発覚したら、まず責任ある立場の者に直ちに報告し、被害が広がらないよう手を打つとしている。そのうえで、事案の内容等に応じて、事実関係の調査と原因の究明、影響範囲の特定、再発防止策の検討と実施、報告の対象となる事態なら委員会への報告と本人への通知を行う。たとえば、顧客リストを個人のAIアプリに入力したと気付いたら、すぐ上司に報告し、広がりを止める手を先に打つ。 要点:漏えい等事案が発覚したら、事案の内容等に応じて、①事業者内部で責任ある立場の者に直ちに報告し被害の拡大を防ぐ、②事実関係の調査と原因の究明、③影響範囲の特定、④再発防止策の検討と実施、⑤報告の対象となる事態であれば個人情報保護委員会への報告と本人への通知、の措置を講じる。
問13
企業機密・営業秘密の入力リスクと漏えい時の対応|要配慮を含む漏えいは報告従業員の健康診断の結果を含む個人データが漏えいした場合は、個人情報保護委員会への報告が必要な事態に当たる。
答え:○(正しい)
解説
正しい。通則ガイドラインが挙げる報告を要する事例のとおり。健康診断の結果のような要配慮個人情報は、人数が少なくても報告の対象になる(高度な暗号化などで保護されていた場合は報告を要しない)。たとえば、人事担当者が健康診断の結果表を誤って社外の人にメールで送った場合や、送ったおそれがある場合も、個人情報保護委員会への報告が必要になる。 要点:要配慮個人情報が含まれる個人データ(高度な暗号化などの保護の措置を講じたものを除く)の漏えい等が発生し、又は発生したおそれがある事態は、個人情報保護委員会への報告の対象となる(個人情報保護法第26条、規則第7条)。
問14
企業機密・営業秘密の入力リスクと漏えい時の対応|速報と確報の期限2026年11月時点の個人情報保護委員会のガイドラインでは、漏えい等の確報は、事態を知った日から1年以内に行えばよいとされている。
答え:×(誤り)
解説
誤り。通則ガイドライン(令和8年6月一部改正)は、確報を、報告の対象となる事態を知った日から30日以内(不正アクセスなど、不正の目的によるおそれがある事態は60日以内)に行うとしている。速報(まず分かっている範囲で行う報告)の目安は、知った時点からおおむね3〜5日以内である。たとえば、健康診断の結果表の誤送信に気付いたら、原因の調べが終わるのを待たず、その時点で分かっている範囲でまず速報を出す。 要点:報告対象事態を知ったときは、速やかに(おおむね3〜5日以内)個人情報保護委員会に速報し、30日以内(不正の目的をもって行われたおそれがある行為による事態は60日以内)に確報する(2026年11月時点の通則ガイドライン)。
問15
企業機密・営業秘密の入力リスクと漏えい時の対応|1,000人を超える漏えい高度な暗号化などの保護の措置を講じていない個人データについて、本人の数が1,000人を超える漏えい等が発生した、又は発生したおそれがある場合は、個人情報保護委員会への報告の対象となる。
答え:○(正しい)
解説
正しい。通則ガイドラインのとおり。本人の数が1,000人を超える漏えい等は、情報の中身にかかわらず報告の対象になる。最初は1,000人以下でも、後で1,000人を超えたら、その時点で対象になる。たとえば、設定ミスで1,200人分の会員名簿がインターネットから見られる状態になっていた場合は、実際に見られたかどうか分からなくても、報告の対象になる。 要点:個人データ(高度な暗号化などの保護の措置を講じたものを除く)に係る本人の数が1,000人を超える漏えい等が発生し、又は発生したおそれがある事態は、個人情報保護委員会への報告の対象となる。
企業機密・営業秘密の入力リスクと漏えい時の対応の問題を続けて解く
この論点に対応する15問を絞り込んで出題します。