生成AIのリスク予防・AI倫理・ガバナンス
AIガバナンスと社内ガイドライン・AIツールの選定
AIガバナンスは、リスクを受け入れられる範囲に抑えつつ便益を最大にするための仕組みづくりと運用で、決まりを固定せず「環境・リスク分析→ゴール設定→システムデザイン→運用→評価」を回すアジャイル・ガバナンスで進め、経営層が主導します。社内ルールの項目(使う前・入力・生成物の扱い)と、ツール選びで見る約款・SLA・外部認証(ISMS〈ISO/IEC 27001〉やSOC2)・データの保存先の国、利用者が持つバックアップなどを押さえると解けます。
要点 8件・基本問題 8問読む → 覚える → 解くまでこのページで完結
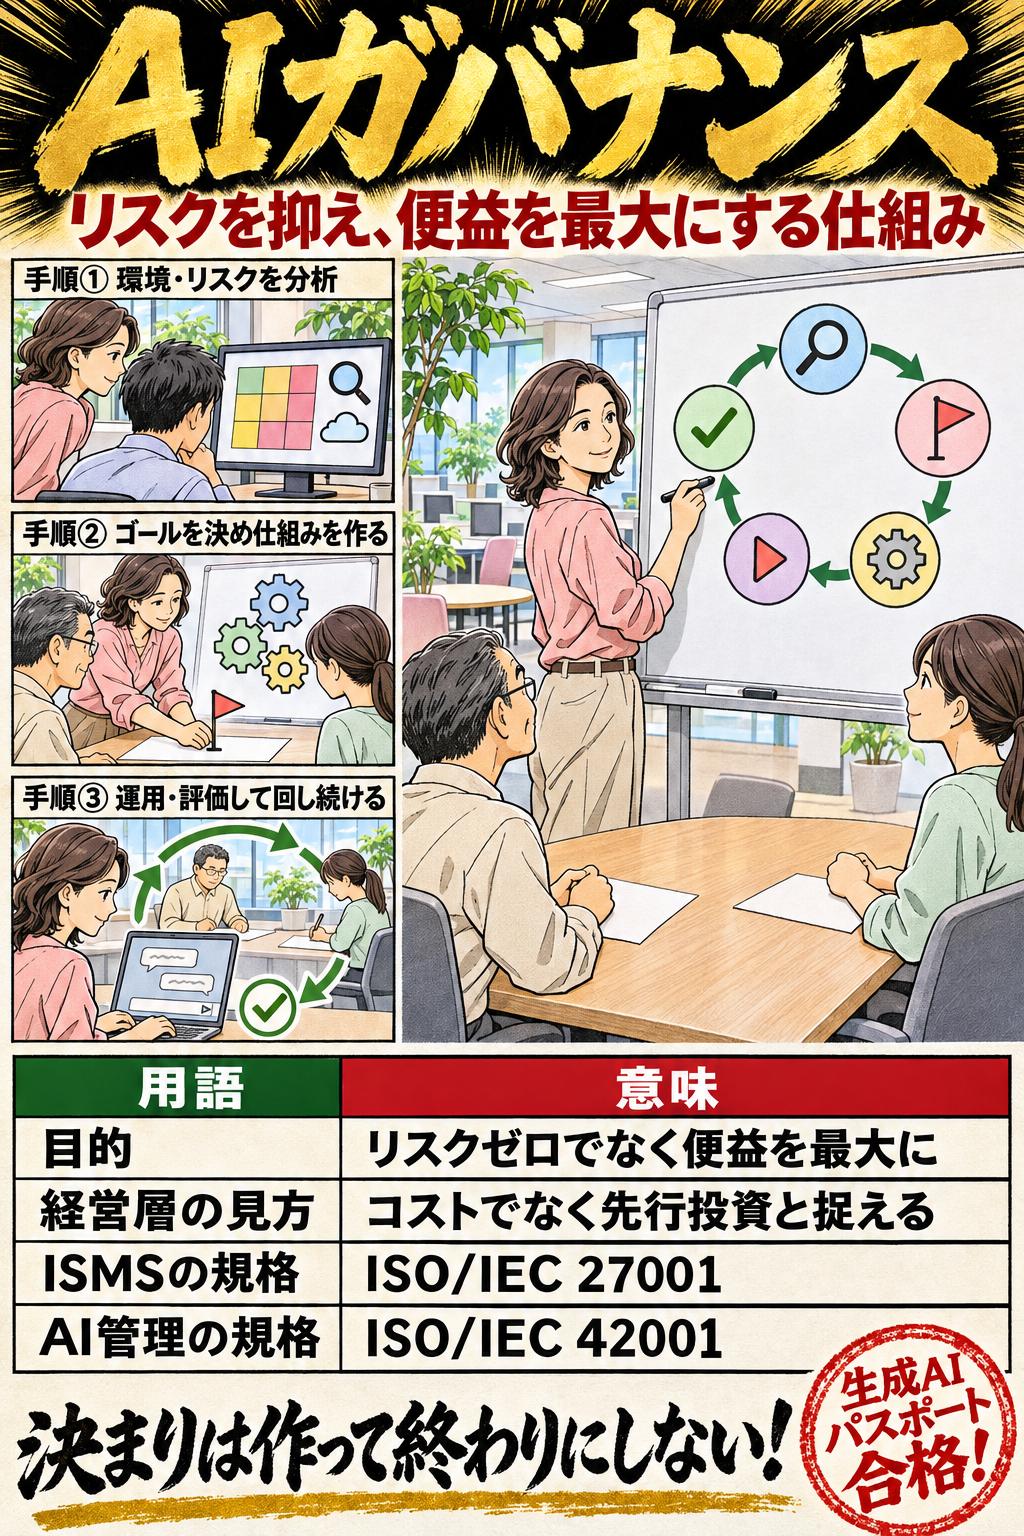
AIガバナンスは、リスクを受け入れられる範囲に抑えつつ便益を最大にするための仕組みづくりと運用で、決まりを固定せず「環境・リスク分析→ゴール設定→システムデザイン→運用→評価」を回すアジャイル・ガバナンスで進め、経営層が主導します。社内ルールの項目(使う前・入力・生成物の扱い)と、ツール選びで見る約款・SLA・外部認証(ISMS〈ISO/IEC 27001〉やSOC2)・データの保存先の国、利用者が持つバックアップなどを押さえると解けます。
このサイトでの学習
学習優先度 A対応する一問一答 15問
AIガバナンスと社内ガイドライン・AIツールの選定|AIガバナンスとは
AIガバナンスとは、AIを使うことで生じるリスクを関係者が受け入れられる範囲に抑えながら、AIから得られる良い効果(便益)を最大にするための、技術・組織・社会の仕組みづくりと運用のことである。
この論点の用語
用語集をすべて見る →01AIガバナンスと社内ガイドライン・AIツールの選定の重要暗記項目
AIガバナンスと社内ガイドライン・AIツールの選定|AIガバナンスとは
AIガバナンスとは、AIを使うことで生じるリスクを関係者が受け入れられる範囲に抑えながら、AIから得られる良い効果(便益)を最大にするための、技術・組織・社会の仕組みづくりと運用のことである。
AIガバナンスと社内ガイドライン・AIツールの選定|リスクゼロが目的ではない
AIガバナンスの目的は、リスクをゼロにすることではなく、リスクを受け入れられる範囲に抑えつつ、AIの便益を最大にすることにある。
ひっかけ注意「AIガバナンスは、AIの便益を最大化しつつ、AIの利活用によって生じるリスクを必ずゼロにすることを目的とする」は誤り。 「リスクを必ずゼロにする」が誤り。AI事業者ガイドラインは、AIガバナンスの目的を、リスクを受容可能な水準で管理しつつ便益を最大化することとしている。例:自動車事故のリスクをゼロにするには車を使わないしかないが、それでは移動の便利さも失う。AIも同じで、禁止一辺倒にするのではなく、安全に使える範囲を決めて活用するのがガバナンスの考え方である。
AIガバナンスと社内ガイドライン・AIツールの選定|アジャイル・ガバナンス
アジャイル・ガバナンスとは、決まりを一度作って終わりにせず、「環境・リスク分析」「ゴール設定」「システムデザイン」「運用」「評価」というサイクルを、関係者みんなで素早く繰り返し回していく進め方である。
AIガバナンスと社内ガイドライン・AIツールの選定|ルールを固定しない
AIガバナンスは、前もって決まりや手続を固定するのではなく、使い始めた後も、規制など外部の環境が変われば分析をやり直し、必要なら目標を見直す。
ひっかけ注意「AI事業者ガイドラインは、AIガバナンスでは事前にルールや手続を固定し、運用開始後は見直さないことを基本としている」は誤り。 「事前に固定し、見直さない」が誤り。AI事業者ガイドラインは、事前にルール又は手続が固定されたAIガバナンスではなく、アジャイル・ガバナンスの実践が重要とし、運用開始後も外部環境の変化を踏まえて環境・リスク分析をやり直すとしている。例:2年前に作った「生成AIは全面禁止」のルールを放置すると、社員が隠れて個人のAIを使う(シャドーAI)原因にもなりかねない。
AIガバナンスと社内ガイドライン・AIツールの選定|経営層と先行投資
AIガバナンスづくりでは経営層の責任が大きく、リーダーシップを発揮することが重要である。また、AIガバナンスを単なる費用(コスト)ではなく、会社が長く成長するための先行投資として捉える。
AIガバナンスと社内ガイドライン・AIツールの選定|ゴールは設定するかを検討
AIガバナンスの目標(例:自社のAIポリシー)は、AIの便益とリスク、社会の受け止め方、自社のAIへの慣れ具合を考えて、作るかどうかを検討して作る。ガイドラインの「共通の指針」で十分と判断すれば、それを目標にしてもよい。
ひっかけ注意「AI事業者ガイドラインの別添は、どの事業者も必ず独自のAIポリシー(AIガバナンス・ゴール)を新たに作らなければならないとしている」は誤り。 「必ず新たに作らなければならない」が誤り。別添の行動目標2-1は、AIガバナンス・ゴールを設定するか否かを検討して設定するとし、「共通の指針」が十分に機能すると判断した場合はそれをゴールとしてもよいとしている。例:AIを社内の文章作成に少し使うだけの小さな会社なら、独自のAIポリシーを一から作らず、ガイドラインの共通の指針を自社の目標として採用する方法もある。
AIガバナンスと社内ガイドライン・AIツールの選定|利活用ルールの構成
社内の生成AI利用ルールの見本(デジタル庁のひな形)は、「使う前のルール」と、「入力データ・プロンプトのルール」や「AI生成物を使うときのルール」からなる「使っている間のルール」で組み立てられている。
AIガバナンスと社内ガイドライン・AIツールの選定|規程に入れること
AIの利用規程には、AI事業者ガイドラインなどを参照・準拠すること、私物(個人)のアカウントでの業務利用を制限すること、規程に違反したときの対応(ペナルティ)をはっきりさせることなどを入れる。
覚える数字と、狙われる引っかけ
- ひっかけ「AIガバナンスは、AIの便益を最大化しつつ、AIの利活用によって生じるリスクを必ずゼロにすることを目的とする」は誤り。「リスクを必ずゼロにする」が誤り。AI事業者ガイドラインは、AIガバナンスの目的を、リスクを受容可能な水準で管理しつつ便益を最大化することとしている。例:自動車事故のリスクをゼロにするには車を使わないしかないが、それでは移動の便利さも失う。AIも同じで、禁止一辺倒にするのではなく、安全に使える範囲を決めて活用するのがガバナンスの考え方である。
- ひっかけ「AI事業者ガイドラインは、AIガバナンスでは事前にルールや手続を固定し、運用開始後は見直さないことを基本としている」は誤り。「事前に固定し、見直さない」が誤り。AI事業者ガイドラインは、事前にルール又は手続が固定されたAIガバナンスではなく、アジャイル・ガバナンスの実践が重要とし、運用開始後も外部環境の変化を踏まえて環境・リスク分析をやり直すとしている。例:2年前に作った「生成AIは全面禁止」のルールを放置すると、社員が隠れて個人のAIを使う(シャドーAI)原因にもなりかねない。
- ひっかけ「AI事業者ガイドラインの別添は、どの事業者も必ず独自のAIポリシー(AIガバナンス・ゴール)を新たに作らなければならないとしている」は誤り。「必ず新たに作らなければならない」が誤り。別添の行動目標2-1は、AIガバナンス・ゴールを設定するか否かを検討して設定するとし、「共通の指針」が十分に機能すると判断した場合はそれをゴールとしてもよいとしている。例:AIを社内の文章作成に少し使うだけの小さな会社なら、独自のAIポリシーを一から作らず、ガイドラインの共通の指針を自社の目標として採用する方法もある。
- ひっかけ「AIサービスの契約にあたっては、サービス提供者の約款は定型的なものなので、内容を確認しなくてもよい」は誤り。「確認しなくてもよい」が誤り。IPA「情報セキュリティ10大脅威 2026」解説書は、経営者層の対策として「AIサービス契約時の約款の確認」を挙げている。約款は「同意する」を押すだけで契約内容になるので、読まないと不利な条件に気づけない。例:約款に「入力されたデータを当社のサービス改善に利用します」とあれば、顧客情報を入れる使い方は避けるべきだと分かる。
- ひっかけ「ISO/IEC 27001は、AIマネジメントシステムに関する国際規格である」は誤り。「AIマネジメントシステム」が誤り。AI事業者ガイドラインの別添は、ISO/IEC 27001を情報セキュリティマネジメントシステム(ISMS)に関する国際規格としている。AIマネジメントシステムの国際規格はISO/IEC 42001である。例:AIツールを選ぶとき「ISMS認証取得済み」とあれば、提供会社が情報を守る仕組みを第三者に審査されていることの目安になる。
- ひっかけ「IPAの「中小企業のためのクラウドサービス安全利用の手引き」は、クラウドサービスではデータの保管を事業者に任せているため、利用者が重要情報のバックアップを手元に確保する必要はないとしている」は誤り。「確保する必要はない」が誤り。IPAの手引きのチェックシートNo.10「バックアップに責任を持つ」は、サービス停止やデータの消失・改ざんに備えて重要情報を手元に確保し、必要なときに使えるようにするよう求めている。さらに過去の状態に戻せるよう、複数世代のバックアップを取ることも挙げている。例:生成AIのサービスに保存している社内のプロンプト集や作成した資料を、定期的に社内のファイルサーバーにも書き出しておく。
02試験で正誤を分けるチェック順
- 1AIガバナンスとは、AIを使うことで生じるリスクを関係者が受け入れられる範囲に抑えながら、AIから得られる良い効果(便益)を最大にするための、技術・組織・社会の仕組みづくりと運用のことである。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 2AIガバナンスの目的は、リスクをゼロにすることではなく、リスクを受け入れられる範囲に抑えつつ、AIの便益を最大にすることにある。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 3アジャイル・ガバナンスとは、決まりを一度作って終わりにせず、「環境・リスク分析」「ゴール設定」「システムデザイン」「運用」「評価」というサイクルを、関係者みんなで素早く繰り返し回していく進め方である。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 4AIガバナンスは、前もって決まりや手続を固定するのではなく、使い始めた後も、規制など外部の環境が変われば分析をやり直し、必要なら目標を見直す。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 5AIガバナンスづくりでは経営層の責任が大きく、リーダーシップを発揮することが重要である。また、AIガバナンスを単なる費用(コスト)ではなく、会社が長く成長するための先行投資として捉える。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 6AIガバナンスの目標(例:自社のAIポリシー)は、AIの便益とリスク、社会の受け止め方、自社のAIへの慣れ具合を考えて、作るかどうかを検討して作る。ガイドラインの「共通の指針」で十分と判断すれば、それを目標にしてもよい。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 7社内の生成AI利用ルールの見本(デジタル庁のひな形)は、「使う前のルール」と、「入力データ・プロンプトのルール」や「AI生成物を使うときのルール」からなる「使っている間のルール」で組み立てられている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 8AIの利用規程には、AI事業者ガイドラインなどを参照・準拠すること、私物(個人)のアカウントでの業務利用を制限すること、規程に違反したときの対応(ペナルティ)をはっきりさせることなどを入れる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 9社員が機密のプログラムを一般向けの対話型AIに入力してしまった事例があるので、特に機密情報を扱う業務では、企業向けの強いセキュリティ機能を備えたビジネス利用向けのAIサービスを使うことが勧められている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 10AIサービスを契約するときは約款(サービス提供者が定めた契約条件)を確かめ、外部のサービスでは、入力したデータを学習に使わせない設定(オプトアウト)を徹底する。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 11SLA(サービスレベル合意)とは、サービスの範囲・内容・前提や、どの程度の品質を保つか(例:止まらずに使える割合)を、提供者と利用者があらかじめ取り決めたもので、双方の認識をそろえるのに役立つ。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 12ISO/IEC 27001は、情報セキュリティを管理する仕組み(ISMS:情報セキュリティマネジメントシステム)の国際規格である。AIを管理する仕組み(AIマネジメントシステム)の国際規格は、ISO/IEC 42001である。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 13取引先や委託先を選ぶときの安全の目安として、情報セキュリティの認証の取得・維持があり、その例にISMS、Pマーク(プライバシーマーク)、SOC2などの外部認証がある。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 14クラウド型のAIサービスを選ぶときは、入力したデータがどの国や地域に設置されたサーバーに保存されるか(データの保存先の所在地)を確かめる。扱うデータによっては、サーバーがある国・地域の法規制が適用されることがあるためである。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 15クラウドサービスを使っていても、サービスの停止やデータの消失・改ざんに備えて、重要な情報は利用者が責任を持ってバックアップを取り、手元に確保して必要なときに使えるようにしておく。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
03この論点の根拠
- 内容の基準日
- 2026-11-20
- 復習方法
- 要点を確認した後、○×一問一答で条件の違いを見分ける
法改正により扱いが変わる場合があります。試験日程や申込みに関する情報は、 必ず公式案内も確認してください。
問題演習
AIガバナンスと社内ガイドライン・AIツールの選定の○×一問一答
1/8問解答 0・正解 0
生成AIのリスク予防・AI倫理・ガバナンス
AIガバナンスと社内ガイドライン・AIツールの選定|AIガバナンスとは
AI事業者ガイドラインは、AIガバナンスを、リスクを受容可能な水準で管理しつつ便益を最大化することを目的とした、技術的・組織的・社会的システムの設計及び運用としている。
AIガバナンスと社内ガイドライン・AIツールの選定の○×一問一答15問|問題と解説
この論点で収録している15問を、正誤と解説つきで通して読めます。 上の演習で迷った問題を見直すときに使ってください。
問1
AIガバナンスと社内ガイドライン・AIツールの選定|AIガバナンスとはAI事業者ガイドラインは、AIガバナンスを、リスクを受容可能な水準で管理しつつ便益を最大化することを目的とした、技術的・組織的・社会的システムの設計及び運用としている。
答え:○(正しい)
解説
正しい。AI事業者ガイドライン(第1.2版)第1部の用語「AIガバナンス」の定義のとおり。ガバナンスとは「組織をうまく治めるための仕組み」のことである。例:会社でAIを導入するとき、使ってよいツールの一覧、入力してよい情報の決まり、相談窓口、問題が起きたときの対応手順をそろえ、その運用を見守ることが、AIガバナンスの具体的な姿である。 要点:AIガバナンスとは、AIを使うことで生じるリスクを関係者が受け入れられる範囲に抑えながら、AIから得られる良い効果(便益)を最大にするための、技術・組織・社会の仕組みづくりと運用のことである。
問2
AIガバナンスと社内ガイドライン・AIツールの選定|リスクゼロが目的ではないAIガバナンスは、AIの便益を最大化しつつ、AIの利活用によって生じるリスクを必ずゼロにすることを目的とする。
答え:×(誤り)
解説
誤り。「リスクを必ずゼロにする」が誤り。AI事業者ガイドラインは、AIガバナンスの目的を、リスクを受容可能な水準で管理しつつ便益を最大化することとしている。例:自動車事故のリスクをゼロにするには車を使わないしかないが、それでは移動の便利さも失う。AIも同じで、禁止一辺倒にするのではなく、安全に使える範囲を決めて活用するのがガバナンスの考え方である。 要点:AIガバナンスの目的は、リスクをゼロにすることではなく、リスクを受け入れられる範囲に抑えつつ、AIの便益を最大にすることにある。
問3
AIガバナンスと社内ガイドライン・AIツールの選定|アジャイル・ガバナンスアジャイル・ガバナンスでは、「環境・リスク分析」「ゴール設定」「システムデザイン」「運用」「評価」のサイクルを、マルチステークホルダーで継続的かつ高速に回す。
答え:○(正しい)
解説
正しい。AI事業者ガイドライン(第1.2版)第2部「E. AIガバナンスの構築」のとおり。アジャイルは「素早い・機敏な」という意味である。例:社内のAI利用ルールを作ったら、3か月ごとに利用状況や新しいツールの登場を確かめ、ルールを直して再び運用する。品質管理のPDCAサイクルを、AIの速い変化に合わせて短い間隔で回すイメージである。 要点:アジャイル・ガバナンスとは、決まりを一度作って終わりにせず、「環境・リスク分析」「ゴール設定」「システムデザイン」「運用」「評価」というサイクルを、関係者みんなで素早く繰り返し回していく進め方である。
問4
AIガバナンスと社内ガイドライン・AIツールの選定|ルールを固定しないAI事業者ガイドラインは、AIガバナンスでは事前にルールや手続を固定し、運用開始後は見直さないことを基本としている。
答え:×(誤り)
解説
誤り。「事前に固定し、見直さない」が誤り。AI事業者ガイドラインは、事前にルール又は手続が固定されたAIガバナンスではなく、アジャイル・ガバナンスの実践が重要とし、運用開始後も外部環境の変化を踏まえて環境・リスク分析をやり直すとしている。例:2年前に作った「生成AIは全面禁止」のルールを放置すると、社員が隠れて個人のAIを使う(シャドーAI)原因にもなりかねない。 要点:AIガバナンスは、前もって決まりや手続を固定するのではなく、使い始めた後も、規制など外部の環境が変われば分析をやり直し、必要なら目標を見直す。
問5
AIガバナンスと社内ガイドライン・AIツールの選定|経営層と先行投資AI事業者ガイドラインは、AIガバナンスの構築を単なるコストではなく持続的成長に向けた先行投資と捉え、経営層がリーダーシップを発揮することが重要としている。
答え:○(正しい)
解説
正しい。AI事業者ガイドライン(第1.2版)第2部「E. AIガバナンスの構築」のとおり。経営層の主導で、AIガバナンスを組織の文化として根付かせることが期待されている。例:社長が「AIを安全に使って生産性を上げる」と方針を示し、担当役員と予算を付けて体制を作る会社のほうが、現場任せの会社より、ルールが浸透し事故も防ぎやすい。 要点:AIガバナンスづくりでは経営層の責任が大きく、リーダーシップを発揮することが重要である。また、AIガバナンスを単なる費用(コスト)ではなく、会社が長く成長するための先行投資として捉える。
問6
AIガバナンスと社内ガイドライン・AIツールの選定|ゴールは設定するかを検討AI事業者ガイドラインの別添は、どの事業者も必ず独自のAIポリシー(AIガバナンス・ゴール)を新たに作らなければならないとしている。
答え:×(誤り)
解説
誤り。「必ず新たに作らなければならない」が誤り。別添の行動目標2-1は、AIガバナンス・ゴールを設定するか否かを検討して設定するとし、「共通の指針」が十分に機能すると判断した場合はそれをゴールとしてもよいとしている。例:AIを社内の文章作成に少し使うだけの小さな会社なら、独自のAIポリシーを一から作らず、ガイドラインの共通の指針を自社の目標として採用する方法もある。 要点:AIガバナンスの目標(例:自社のAIポリシー)は、AIの便益とリスク、社会の受け止め方、自社のAIへの慣れ具合を考えて、作るかどうかを検討して作る。ガイドラインの「共通の指針」で十分と判断すれば、それを目標にしてもよい。
問7
AIガバナンスと社内ガイドライン・AIツールの選定|利活用ルールの構成デジタル庁のガイドラインが示す生成AIの利活用ルールのひな形は、利活用前のルールと、入力データ・プロンプトやAI生成物の扱いに関する利活用中のルールで構成されている。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインの別紙2(生成AIシステム利活用ルールのひな形)のとおり。政府向けの見本だが、企業が社内ガイドラインを作るときの参考になる。例:社内ルールに「使う前にリスクを理解する研修を受ける」「顧客の個人情報は入力しない」「AIの文章は事実を確かめてから社外に出す」の3段で書くと、社員が場面ごとに迷わず守りやすい。 要点:社内の生成AI利用ルールの見本(デジタル庁のひな形)は、「使う前のルール」と、「入力データ・プロンプトのルール」や「AI生成物を使うときのルール」からなる「使っている間のルール」で組み立てられている。
問8
AIガバナンスと社内ガイドライン・AIツールの選定|規程に入れることIPAの解説書は、AIガバナンスとサービス利用規定の整備として、個人アカウントでの業務利用の制限や、規程違反時の対応(ペナルティ)の明確化を挙げている。
答え:○(正しい)
解説
正しい。IPA「情報セキュリティ10大脅威 2026」解説書の第3位「AIの利用をめぐるサイバーリスク」の対策(経営者層)のとおり。違反時の扱いが決まっていないと、ルールが守られにくい。例:「業務では会社が契約したAIだけを使い、個人で登録したAIに業務データを入れない。違反した場合は就業規則に沿って対応する」と規程に書いておく。 要点:AIの利用規程には、AI事業者ガイドラインなどを参照・準拠すること、私物(個人)のアカウントでの業務利用を制限すること、規程に違反したときの対応(ペナルティ)をはっきりさせることなどを入れる。
問9
AIガバナンスと社内ガイドライン・AIツールの選定|ビジネス向けのサービス機密情報を扱う業務では、業務外利用者向けの対話型生成AIの代わりに、エンタープライズグレードのセキュリティ機能を備えたビジネス利用向けのサービスを使うことが推奨されている。
答え:○(正しい)
解説
正しい。AI事業者ガイドラインの別添の記述のとおり。エンタープライズグレードとは「企業向けの水準」という意味である。例:無料の一般向けチャットAIで新製品の設計情報を要約させるのではなく、会社が契約した、入力内容が学習に使われない・管理者が利用状況を把握できるビジネス向けプランを使う。ツール選定ではこうした機能の有無を確かめる。 要点:社員が機密のプログラムを一般向けの対話型AIに入力してしまった事例があるので、特に機密情報を扱う業務では、企業向けの強いセキュリティ機能を備えたビジネス利用向けのAIサービスを使うことが勧められている。
問10
AIガバナンスと社内ガイドライン・AIツールの選定|約款の確認AIサービスの契約にあたっては、サービス提供者の約款は定型的なものなので、内容を確認しなくてもよい。
答え:×(誤り)
解説
誤り。「確認しなくてもよい」が誤り。IPA「情報セキュリティ10大脅威 2026」解説書は、経営者層の対策として「AIサービス契約時の約款の確認」を挙げている。約款は「同意する」を押すだけで契約内容になるので、読まないと不利な条件に気づけない。例:約款に「入力されたデータを当社のサービス改善に利用します」とあれば、顧客情報を入れる使い方は避けるべきだと分かる。 要点:AIサービスを契約するときは約款(サービス提供者が定めた契約条件)を確かめ、外部のサービスでは、入力したデータを学習に使わせない設定(オプトアウト)を徹底する。
問11
AIガバナンスと社内ガイドライン・AIツールの選定|SLAの役割SLA(サービスレベル合意)は、サービスの範囲・内容・前提事項やサービスレベルの要求水準を明確にし、利用者と提供者の共通認識を作るのに役立つ。
答え:○(正しい)
解説
正しい。AI事業者ガイドラインの別添(AI提供者向け)のとおり。SLAは、AIツールを選ぶときの確認項目の一つになる。例:顧客対応にAIチャットを使う会社なら、「月に何時間まで止まる可能性があるか」「障害が起きたら何時間以内に連絡が来るか」がSLAで決まっているかを確かめてから契約する。 要点:SLA(サービスレベル合意)とは、サービスの範囲・内容・前提や、どの程度の品質を保つか(例:止まらずに使える割合)を、提供者と利用者があらかじめ取り決めたもので、双方の認識をそろえるのに役立つ。
問12
AIガバナンスと社内ガイドライン・AIツールの選定|ISO/IEC 27001はISMSISO/IEC 27001は、AIマネジメントシステムに関する国際規格である。
答え:×(誤り)
解説
誤り。「AIマネジメントシステム」が誤り。AI事業者ガイドラインの別添は、ISO/IEC 27001を情報セキュリティマネジメントシステム(ISMS)に関する国際規格としている。AIマネジメントシステムの国際規格はISO/IEC 42001である。例:AIツールを選ぶとき「ISMS認証取得済み」とあれば、提供会社が情報を守る仕組みを第三者に審査されていることの目安になる。 要点:ISO/IEC 27001は、情報セキュリティを管理する仕組み(ISMS:情報セキュリティマネジメントシステム)の国際規格である。AIを管理する仕組み(AIマネジメントシステム)の国際規格は、ISO/IEC 42001である。
問13
AIガバナンスと社内ガイドライン・AIツールの選定|外部認証の取得IPAの解説書は、情報セキュリティの認証取得・維持の例として、ISMS、Pマーク、SOC2などの外部認証の取得を挙げている。
答え:○(正しい)
解説
正しい。IPA「情報セキュリティ10大脅威 2026」解説書の「サプライチェーンや委託先を狙った攻撃」の対策のとおり。外部認証とは、社外の第三者が「決まった基準で情報を守っているか」を確かめた結果を示すものである。サービスの信頼性評価を検討し、複数の候補から選ぶことも挙げている。例:AI議事録サービスの比較表に、各社がISMSやSOC2の認証を持っているかの欄を設ける。 要点:取引先や委託先を選ぶときの安全の目安として、情報セキュリティの認証の取得・維持があり、その例にISMS、Pマーク(プライバシーマーク)、SOC2などの外部認証がある。
問14
AIガバナンスと社内ガイドライン・AIツールの選定|データの保存先の国IPAの「中小企業のためのクラウドサービス安全利用の手引き」は、データがどの国や地域に設置されたサーバーに保存されているかを確認するよう求めている。
答え:○(正しい)
解説
正しい。IPAの手引きのチェックシートNo.15「データ保存先の地理的所在地を確認する」のとおり。クラウドのサーバーは日本の外に置かれている場合もあり、その国・地域の法規制が適用されることがある。クラウド型の生成AIサービスを使うときも、データの保存先を確かめる。例:AI議事録サービスを契約する前に、録音や議事録のデータが国内と海外のどちらのサーバーに保存されるかを、サービスの説明書きや問い合わせで確かめる。 要点:クラウド型のAIサービスを選ぶときは、入力したデータがどの国や地域に設置されたサーバーに保存されるか(データの保存先の所在地)を確かめる。扱うデータによっては、サーバーがある国・地域の法規制が適用されることがあるためである。
問15
AIガバナンスと社内ガイドライン・AIツールの選定|バックアップは利用者もIPAの「中小企業のためのクラウドサービス安全利用の手引き」は、クラウドサービスではデータの保管を事業者に任せているため、利用者が重要情報のバックアップを手元に確保する必要はないとしている。
答え:×(誤り)
解説
誤り。「確保する必要はない」が誤り。IPAの手引きのチェックシートNo.10「バックアップに責任を持つ」は、サービス停止やデータの消失・改ざんに備えて重要情報を手元に確保し、必要なときに使えるようにするよう求めている。さらに過去の状態に戻せるよう、複数世代のバックアップを取ることも挙げている。例:生成AIのサービスに保存している社内のプロンプト集や作成した資料を、定期的に社内のファイルサーバーにも書き出しておく。 要点:クラウドサービスを使っていても、サービスの停止やデータの消失・改ざんに備えて、重要な情報は利用者が責任を持ってバックアップを取り、手元に確保して必要なときに使えるようにしておく。
AIガバナンスと社内ガイドライン・AIツールの選定の問題を続けて解く
この論点に対応する15問を絞り込んで出題します。