生成AIのリスク予防・AI倫理・ガバナンス
入力情報のルール・承認フロー・コスト管理・継続的な見直し
入力してよい情報は、ツールの契約の形(約款への同意だけのクラウド型か、個別契約か)と、業務の性格・利用範囲・出力を人が確かめるかで決めます。新しいツールは許可を得て使い、AI生成物は説明責任を持って確かめてから使います。APIの使いすぎ(Denial of Wallet)にはレート制限や上限、APIキーは別管理、研修は役割に応じて行い、外部の変化に合わせて見直すことを押さえると解けます。
要点 8件・基本問題 8問読む → 覚える → 解くまでこのページで完結
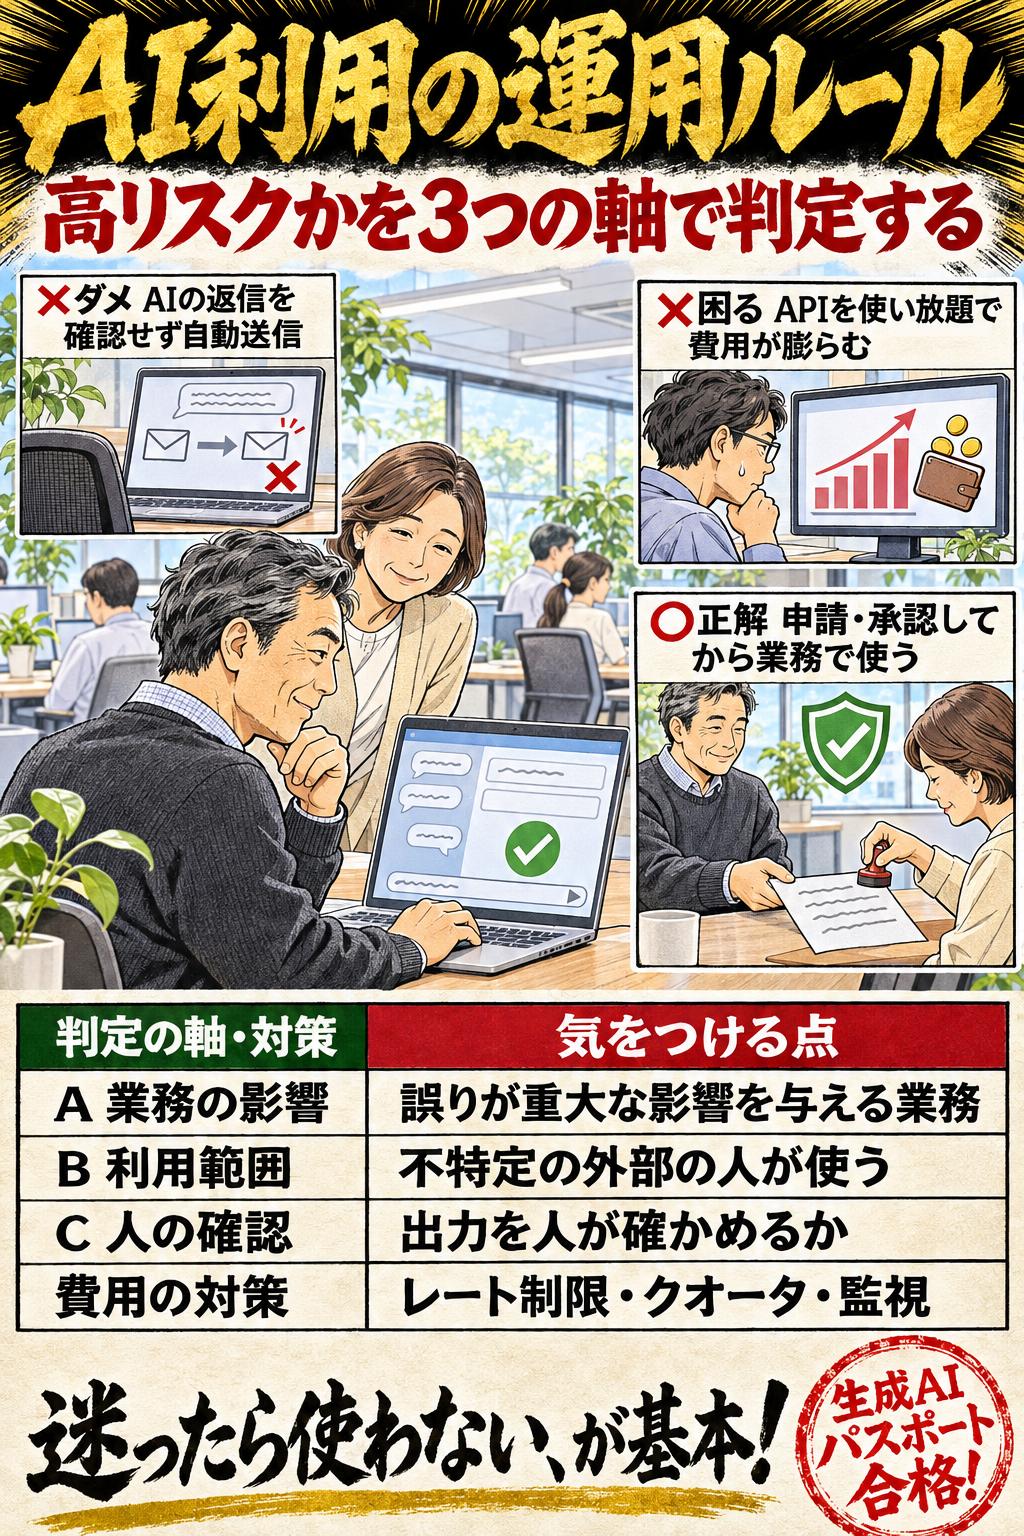
入力してよい情報は、ツールの契約の形(約款への同意だけのクラウド型か、個別契約か)と、業務の性格・利用範囲・出力を人が確かめるかで決めます。新しいツールは許可を得て使い、AI生成物は説明責任を持って確かめてから使います。APIの使いすぎ(Denial of Wallet)にはレート制限や上限、APIキーは別管理、研修は役割に応じて行い、外部の変化に合わせて見直すことを押さえると解けます。
このサイトでの学習
学習優先度 A対応する一問一答 15問
入力情報のルール・承認フロー・コスト管理・継続的な見直し|約款だけのサービスと要機密情報
誰でも申し込めて、約款や規約に「同意する」だけで使えるクラウド型の生成AIを業務で使うときは、原則として、外に出してはいけない情報(要機密情報)を入力しない。
この論点の用語
用語集をすべて見る →01入力情報のルール・承認フロー・コスト管理・継続的な見直しの重要暗記項目
入力情報のルール・承認フロー・コスト管理・継続的な見直し|約款だけのサービスと要機密情報
誰でも申し込めて、約款や規約に「同意する」だけで使えるクラウド型の生成AIを業務で使うときは、原則として、外に出してはいけない情報(要機密情報)を入力しない。
入力情報のルール・承認フロー・コスト管理・継続的な見直し|高リスク判定の3つの軸
デジタル庁のガイドラインは、生成AIの使い方が高リスクかどうかを、A 誤りが重大な影響を与える業務に使うか、B 誰が使うか(利用範囲)、C 出力を人が確かめてから使うか、の3つの軸で判定する。
ひっかけ注意「デジタル庁のガイドラインの高リスク判定は、生成AIを使う業務の性格、利用範囲、利用料金の3つのリスク軸で行う」は誤り。 「利用料金」が誤り。3つ目のリスク軸は「出力結果の政府職員等による判断を経た利活用」、つまり出力の適切さを人が判断してから使うかどうかである。料金はリスクの大きさを決める軸ではない。例:社内向けの文章の下書き(影響が小さい・社内だけ・人が確認する)は低リスク、市民からの相談に人の確認なしでAIが直接答える仕組みは高リスクになりやすい。
入力情報のルール・承認フロー・コスト管理・継続的な見直し|人の確認なしの自動返信
相手から来たメールに合わせて生成AIが返信文を作り、職員が確認しないまま自動で送り返す使い方は、高リスクに当たる可能性がある例として示されている。
入力情報のルール・承認フロー・コスト管理・継続的な見直し|利用範囲とリスク
高リスク判定では、一般の国民など不特定の外部の人が使うサービスのほうが、職員が組織の中で使う場合よりリスクが高いと考える。
ひっかけ注意「高リスク判定の考え方では、政府職員が府省庁内で使うサービスのほうが、一般国民などの不特定外部者が使うサービスよりリスクが高いとされている」は誤り。 大小が逆である。デジタル庁のガイドラインは、不特定外部者(一般国民等)が利用するサービスは、府省庁内での利用に比べリスクが高いと考えられるとしている。中の人は出力の誤りに気づきやすいが、外部の人は気づけず、影響も広がりやすいからである。例:社員向けの社内規程検索AIより、一般の顧客向けの商品案内AIのほうが、誤った回答をしたときの影響が大きい。
入力情報のルール・承認フロー・コスト管理・継続的な見直し|新しいツールは許可を得る
機密情報を入れない使い方であっても、誰でも約款への同意だけで使えるクラウド型生成AIを業務で使うときは、組織の情報セキュリティの方針に沿って、使ってよいという許可を得る(申請と承認)。
入力情報のルール・承認フロー・コスト管理・継続的な見直し|未許可のAIサービス
会社が許可していないAIサービスを勝手に業務で使うこと(シャドーAI)を防ぐため、未許可・未認可のAIサービスの利用を禁止し、使ってよいサービスを検討して利用規程を整える。
ひっかけ注意「IPAの解説書は、AI活用を進めるため、未許可・未認可のAIサービスでも、従業員が個人の判断で業務に使うことを認めるよう勧めている」は誤り。 「個人の判断で使うことを認める」が誤り。IPA「情報セキュリティ10大脅威 2026」解説書は、シャドーAI回避のため、未許可・未認可のAIサービス利用(シャドーIT)の禁止を対策に挙げている。シャドーAIとは、組織が把握していないAIの利用のことである。例:個人のスマートフォンに入れたAIアプリで会議の録音を文字起こしすると、会社が知らないうちに会議の内容が外部に渡ってしまう。
入力情報のルール・承認フロー・コスト管理・継続的な見直し|AI生成物と説明責任
AIの出力をもとに行った判断にも、使った人の説明責任がある。だから、AI生成物の内容を自分で説明できることを確かめてから仕事に使う。
入力情報のルール・承認フロー・コスト管理・継続的な見直し|迷ったら使わない
AI生成物を仕事に使ってよいかは、使う人が責任を持って判断し、判断に迷うときは使わない。
ひっかけ注意「AI生成物を業務に使ってよいか判断に迷う場合は、まず使ってみて、問題が起きてから修正すればよいとされている」は誤り。 「まず使ってみる」が誤り。デジタル庁のガイドラインの利活用ルールのひな形は、出力結果の業務への利用判断を責任を持って行い、判断に迷う場合は利活用しないこととしている。一度社外に出た文書は取り消しにくいからである。例:AIが書いた顧客への謝罪文に、事実と違う説明が混じっていないか自信が持てないなら、送る前に上司に相談するか、自分で書き直す。
覚える数字と、狙われる引っかけ
- ひっかけ「デジタル庁のガイドラインの高リスク判定は、生成AIを使う業務の性格、利用範囲、利用料金の3つのリスク軸で行う」は誤り。「利用料金」が誤り。3つ目のリスク軸は「出力結果の政府職員等による判断を経た利活用」、つまり出力の適切さを人が判断してから使うかどうかである。料金はリスクの大きさを決める軸ではない。例:社内向けの文章の下書き(影響が小さい・社内だけ・人が確認する)は低リスク、市民からの相談に人の確認なしでAIが直接答える仕組みは高リスクになりやすい。
- ひっかけ「高リスク判定の考え方では、政府職員が府省庁内で使うサービスのほうが、一般国民などの不特定外部者が使うサービスよりリスクが高いとされている」は誤り。大小が逆である。デジタル庁のガイドラインは、不特定外部者(一般国民等)が利用するサービスは、府省庁内での利用に比べリスクが高いと考えられるとしている。中の人は出力の誤りに気づきやすいが、外部の人は気づけず、影響も広がりやすいからである。例:社員向けの社内規程検索AIより、一般の顧客向けの商品案内AIのほうが、誤った回答をしたときの影響が大きい。
- ひっかけ「IPAの解説書は、AI活用を進めるため、未許可・未認可のAIサービスでも、従業員が個人の判断で業務に使うことを認めるよう勧めている」は誤り。「個人の判断で使うことを認める」が誤り。IPA「情報セキュリティ10大脅威 2026」解説書は、シャドーAI回避のため、未許可・未認可のAIサービス利用(シャドーIT)の禁止を対策に挙げている。シャドーAIとは、組織が把握していないAIの利用のことである。例:個人のスマートフォンに入れたAIアプリで会議の録音を文字起こしすると、会社が知らないうちに会議の内容が外部に渡ってしまう。
- ひっかけ「AI生成物を業務に使ってよいか判断に迷う場合は、まず使ってみて、問題が起きてから修正すればよいとされている」は誤り。「まず使ってみる」が誤り。デジタル庁のガイドラインの利活用ルールのひな形は、出力結果の業務への利用判断を責任を持って行い、判断に迷う場合は利活用しないこととしている。一度社外に出た文書は取り消しにくいからである。例:AIが書いた顧客への謝罪文に、事実と違う説明が混じっていないか自信が持てないなら、送る前に上司に相談するか、自分で書き直す。
- ひっかけ「LLMアプリケーションの過剰な消費への対策として、レート制限や利用者ごとの割り当て(クオータ)は効果がないとされている」は誤り。「効果がない」が誤り。OWASP Top 10 for LLM Applications 2025の「LLM10:2025 Unbounded Consumption」は、対策としてレート制限と利用者ごとの割り当てを挙げ、使用量のログ記録・監視・異常の検知も挙げている。例:社内のAIツールに「1人1日100回まで」「部署ごとに月の予算上限」を設定し、急に利用が跳ね上がったら管理者に通知が届くようにしておく。
- ひっかけ「AI事業者ガイドラインの別添は、AIリテラシー向上の研修は、AIシステムの開発担当者だけを対象にすれば足りるとしている」は誤り。「開発担当者だけ」が誤り。別添の行動目標3-2は、役職及び担当に適した研修を行い、全者にAIマネジメントの重要性を教育し、特に重要となるAI倫理は全社員に受講させる等の工夫を挙げている。例:役員には責任とリスクの全体像、現場の社員には入力してはいけない情報とAIの誤りの見つけ方、というように中身を変え、AI倫理の基礎は全員が受ける。
02試験で正誤を分けるチェック順
- 1誰でも申し込めて、約款や規約に「同意する」だけで使えるクラウド型の生成AIを業務で使うときは、原則として、外に出してはいけない情報(要機密情報)を入力しない。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 2デジタル庁のガイドラインは、生成AIの使い方が高リスクかどうかを、A 誤りが重大な影響を与える業務に使うか、B 誰が使うか(利用範囲)、C 出力を人が確かめてから使うか、の3つの軸で判定する。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 3相手から来たメールに合わせて生成AIが返信文を作り、職員が確認しないまま自動で送り返す使い方は、高リスクに当たる可能性がある例として示されている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 4高リスク判定では、一般の国民など不特定の外部の人が使うサービスのほうが、職員が組織の中で使う場合よりリスクが高いと考える。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 5機密情報を入れない使い方であっても、誰でも約款への同意だけで使えるクラウド型生成AIを業務で使うときは、組織の情報セキュリティの方針に沿って、使ってよいという許可を得る(申請と承認)。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 6会社が許可していないAIサービスを勝手に業務で使うこと(シャドーAI)を防ぐため、未許可・未認可のAIサービスの利用を禁止し、使ってよいサービスを検討して利用規程を整える。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 7AIの出力をもとに行った判断にも、使った人の説明責任がある。だから、AI生成物の内容を自分で説明できることを確かめてから仕事に使う。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 8AI生成物を仕事に使ってよいかは、使う人が責任を持って判断し、判断に迷うときは使わない。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 9AI生成物は、安全性・公平性・客観性・中立性などに問題がないかを確かめ、差別的な言葉、倫理に反する表現、他人の権利を侵す内容などがあれば、必ず直すか消してから使う。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 10AIのAPI(プログラムからAIを呼び出す窓口)を、制限なく何度も使えるようにしておくと、使いすぎでサービスが止まったり費用がふくらんだりする。使った分だけ料金がかかる仕組みを悪用し、大量の処理をさせて費用の負担を負わせる攻撃を「Denial of Wallet(財布への攻撃)」という。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 11APIの使いすぎを防ぐには、一定時間に受け付ける回数を制限する(レート制限)、利用者ごとに使える量を割り当てる(クオータ)、使用量を記録・監視して普段と違う使われ方を見つける、といった対策をとる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 12システムプロンプト(AIに最初から与えておく隠れた指示)には、APIキー(AIサービスを使うための合言葉のような認証情報)など、外に出してはいけない情報を直接書かず、別の安全な場所で管理する。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 13AIリテラシーは、役員・管理職・担当者など役割に合った研修や教材で計画的に高める。特に大事なAI倫理は、全社員に受講させるなどの工夫をする。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 14AIを使い始めた後も、法規制の変更など外部の環境が変われば、もう一度リスクを分析し、必要なら目標やルールを見直す。仕組みがうまく働いているかも継続して見守る(モニタリング)。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 15会社が持つIT機器やソフトを管理し、通信の記録(ログ)や、クラウドサービスの利用を見張る仕組み(CASB)などで、AIサービスがどう使われているかを把握し、会社が管理していないAIの利用を見つける。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
03この論点の根拠
- 内容の基準日
- 2026-11-20
- 復習方法
- 要点を確認した後、○×一問一答で条件の違いを見分ける
法改正により扱いが変わる場合があります。試験日程や申込みに関する情報は、 必ず公式案内も確認してください。
問題演習
入力情報のルール・承認フロー・コスト管理・継続的な見直しの○×一問一答
1/8問解答 0・正解 0
生成AIのリスク予防・AI倫理・ガバナンス
入力情報のルール・承認フロー・コスト管理・継続的な見直し|約款だけのサービスと要機密情報
デジタル庁のガイドラインは、定型約款や規約への同意だけで使えるクラウドサービス型の生成AIを業務で使う場合、原則として要機密情報を取り扱わないとしている。
入力情報のルール・承認フロー・コスト管理・継続的な見直しの○×一問一答15問|問題と解説
この論点で収録している15問を、正誤と解説つきで通して読めます。 上の演習で迷った問題を見直すときに使ってください。
問1
入力情報のルール・承認フロー・コスト管理・継続的な見直し|約款だけのサービスと要機密情報デジタル庁のガイドラインは、定型約款や規約への同意だけで使えるクラウドサービス型の生成AIを業務で使う場合、原則として要機密情報を取り扱わないとしている。
答え:○(正しい)
解説
正しい。デジタル庁「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」(第2.0版)のとおり。個別に契約を結んでデータの扱いを取り決めたサービスと違い、約款だけのサービスでは、入力した情報の扱いを自分たちで決められないためである。例:誰でも使える無料の翻訳AIに、取引先との未公開の契約書を貼り付けて訳させるのは避ける。 要点:誰でも申し込めて、約款や規約に「同意する」だけで使えるクラウド型の生成AIを業務で使うときは、原則として、外に出してはいけない情報(要機密情報)を入力しない。
問2
入力情報のルール・承認フロー・コスト管理・継続的な見直し|高リスク判定の3つの軸デジタル庁のガイドラインの高リスク判定は、生成AIを使う業務の性格、利用範囲、利用料金の3つのリスク軸で行う。
答え:×(誤り)
解説
誤り。「利用料金」が誤り。3つ目のリスク軸は「出力結果の政府職員等による判断を経た利活用」、つまり出力の適切さを人が判断してから使うかどうかである。料金はリスクの大きさを決める軸ではない。例:社内向けの文章の下書き(影響が小さい・社内だけ・人が確認する)は低リスク、市民からの相談に人の確認なしでAIが直接答える仕組みは高リスクになりやすい。 要点:デジタル庁のガイドラインは、生成AIの使い方が高リスクかどうかを、A 誤りが重大な影響を与える業務に使うか、B 誰が使うか(利用範囲)、C 出力を人が確かめてから使うか、の3つの軸で判定する。
問3
入力情報のルール・承認フロー・コスト管理・継続的な見直し|人の確認なしの自動返信相手のメールに応じた返信文を生成AIで作り、職員の確認を経ずに自動で返信する使い方は、高リスクに該当する可能性があるとされている。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインのリスク判定の例3のとおり。出力の適切さを人が判断せずに使う業務設計は、リスクが高くなるとされている。例:会社の問い合わせ窓口で、AIが作った返信がそのまま顧客に届くと、誤った金額や約束を書いてしまっても止められない。下書きまでをAIに任せ、送信は担当者が確認してからにすれば、リスクを下げられる。 要点:相手から来たメールに合わせて生成AIが返信文を作り、職員が確認しないまま自動で送り返す使い方は、高リスクに当たる可能性がある例として示されている。
問4
入力情報のルール・承認フロー・コスト管理・継続的な見直し|利用範囲とリスク高リスク判定の考え方では、政府職員が府省庁内で使うサービスのほうが、一般国民などの不特定外部者が使うサービスよりリスクが高いとされている。
答え:×(誤り)
解説
誤り。大小が逆である。デジタル庁のガイドラインは、不特定外部者(一般国民等)が利用するサービスは、府省庁内での利用に比べリスクが高いと考えられるとしている。中の人は出力の誤りに気づきやすいが、外部の人は気づけず、影響も広がりやすいからである。例:社員向けの社内規程検索AIより、一般の顧客向けの商品案内AIのほうが、誤った回答をしたときの影響が大きい。 要点:高リスク判定では、一般の国民など不特定の外部の人が使うサービスのほうが、職員が組織の中で使う場合よりリスクが高いと考える。
問5
入力情報のルール・承認フロー・コスト管理・継続的な見直し|新しいツールは許可を得る利活用ルールのひな形は、機密情報を扱わない場合でも、約款への同意だけで使えるクラウド型生成AIを業務で使うときは、情報セキュリティポリシーに基づき利活用の許可を得ることとしている。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインの別紙2(利活用ルールのひな形)のとおり。例外として機密情報を扱うときは、情報セキュリティ責任者の許可が必要とされている。例:新しく話題の画像生成AIを仕事で使いたくなったら、まず情報システム部門に申請し、利用規約やデータの扱いを確かめてもらってから使う。勝手に使い始めない。 要点:機密情報を入れない使い方であっても、誰でも約款への同意だけで使えるクラウド型生成AIを業務で使うときは、組織の情報セキュリティの方針に沿って、使ってよいという許可を得る(申請と承認)。
問6
入力情報のルール・承認フロー・コスト管理・継続的な見直し|未許可のAIサービスIPAの解説書は、AI活用を進めるため、未許可・未認可のAIサービスでも、従業員が個人の判断で業務に使うことを認めるよう勧めている。
答え:×(誤り)
解説
誤り。「個人の判断で使うことを認める」が誤り。IPA「情報セキュリティ10大脅威 2026」解説書は、シャドーAI回避のため、未許可・未認可のAIサービス利用(シャドーIT)の禁止を対策に挙げている。シャドーAIとは、組織が把握していないAIの利用のことである。例:個人のスマートフォンに入れたAIアプリで会議の録音を文字起こしすると、会社が知らないうちに会議の内容が外部に渡ってしまう。 要点:会社が許可していないAIサービスを勝手に業務で使うこと(シャドーAI)を防ぐため、未許可・未認可のAIサービスの利用を禁止し、使ってよいサービスを検討して利用規程を整える。
問7
入力情報のルール・承認フロー・コスト管理・継続的な見直し|AI生成物と説明責任生成AIの出力結果に基づいて行った判断も説明責任の対象に含まれるため、利用者自身がAI生成物について説明できることを確かめたうえで業務に使う。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインの利活用ルールのひな形のとおり。必要なら、AI生成物を自分の言葉に言い換えて説明できる形にする。例:AIが作った企画書の数字について、上司に「この根拠は?」と聞かれて「AIがそう書いたので」と答えるのでは通らない。出典を確かめ、自分で説明できる内容にしてから提出する。 要点:AIの出力をもとに行った判断にも、使った人の説明責任がある。だから、AI生成物の内容を自分で説明できることを確かめてから仕事に使う。
問8
入力情報のルール・承認フロー・コスト管理・継続的な見直し|迷ったら使わないAI生成物を業務に使ってよいか判断に迷う場合は、まず使ってみて、問題が起きてから修正すればよいとされている。
答え:×(誤り)
解説
誤り。「まず使ってみる」が誤り。デジタル庁のガイドラインの利活用ルールのひな形は、出力結果の業務への利用判断を責任を持って行い、判断に迷う場合は利活用しないこととしている。一度社外に出た文書は取り消しにくいからである。例:AIが書いた顧客への謝罪文に、事実と違う説明が混じっていないか自信が持てないなら、送る前に上司に相談するか、自分で書き直す。 要点:AI生成物を仕事に使ってよいかは、使う人が責任を持って判断し、判断に迷うときは使わない。
問9
入力情報のルール・承認フロー・コスト管理・継続的な見直し|問題のある表現の修正AI生成物は、差別用語や倫理に反する表現、第三者の権利侵害がないかを確認し、問題のある表現は修正又は削除してから使う。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインの利活用ルールのひな形のとおり。AIは学習したデータの偏りを含んだ表現をすることがある。例:AIで作った求人広告の文に「若い女性が活躍中」のような、性別や年齢で応募者を絞ると受け取られる表現が入っていたら、公開前に削除・修正する。 要点:AI生成物は、安全性・公平性・客観性・中立性などに問題がないかを確かめ、差別的な言葉、倫理に反する表現、他人の権利を侵す内容などがあれば、必ず直すか消してから使う。
問10
入力情報のルール・承認フロー・コスト管理・継続的な見直し|Denial of WalletOWASP Top 10 for LLM Applications 2025は、従量課金のAIサービスに大量の処理を発生させて提供者に経済的負担を負わせる攻撃(Denial of Wallet)を、過剰な消費の例に挙げている。
答え:○(正しい)
解説
正しい。OWASP Top 10 for LLM Applications 2025の「LLM10:2025 Unbounded Consumption(際限のない消費)」のとおり。従量課金とは、使った量に応じて料金が決まる方式である。例:自社サイトに置いたAIチャットに、何者かが自動で何十万回も質問を送り続け、月末に想定外の高額なAPI利用料を請求される。 要点:AIのAPI(プログラムからAIを呼び出す窓口)を、制限なく何度も使えるようにしておくと、使いすぎでサービスが止まったり費用がふくらんだりする。使った分だけ料金がかかる仕組みを悪用し、大量の処理をさせて費用の負担を負わせる攻撃を「Denial of Wallet(財布への攻撃)」という。
問11
入力情報のルール・承認フロー・コスト管理・継続的な見直し|レート制限と割り当てLLMアプリケーションの過剰な消費への対策として、レート制限や利用者ごとの割り当て(クオータ)は効果がないとされている。
答え:×(誤り)
解説
誤り。「効果がない」が誤り。OWASP Top 10 for LLM Applications 2025の「LLM10:2025 Unbounded Consumption」は、対策としてレート制限と利用者ごとの割り当てを挙げ、使用量のログ記録・監視・異常の検知も挙げている。例:社内のAIツールに「1人1日100回まで」「部署ごとに月の予算上限」を設定し、急に利用が跳ね上がったら管理者に通知が届くようにしておく。 要点:APIの使いすぎを防ぐには、一定時間に受け付ける回数を制限する(レート制限)、利用者ごとに使える量を割り当てる(クオータ)、使用量を記録・監視して普段と違う使われ方を見つける、といった対策をとる。
問12
入力情報のルール・承認フロー・コスト管理・継続的な見直し|APIキーは別に管理システムプロンプトには、APIキーなど出力を意図しない機密情報を直接書かず、別に管理する。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインの調達チェックシートのとおり。プロンプトインジェクション(AIをだまして本来の指示を破らせる攻撃)で、システムプロンプトの中身が引き出されるおそれがあるためである。例:家の合鍵を玄関マットの下に置かないのと同じで、APIキーが漏れると他人に勝手に使われ、利用料を請求されかねない。 要点:システムプロンプト(AIに最初から与えておく隠れた指示)には、APIキー(AIサービスを使うための合言葉のような認証情報)など、外に出してはいけない情報を直接書かず、別の安全な場所で管理する。
問13
入力情報のルール・承認フロー・コスト管理・継続的な見直し|研修は役割に応じてAI事業者ガイドラインの別添は、AIリテラシー向上の研修は、AIシステムの開発担当者だけを対象にすれば足りるとしている。
答え:×(誤り)
解説
誤り。「開発担当者だけ」が誤り。別添の行動目標3-2は、役職及び担当に適した研修を行い、全者にAIマネジメントの重要性を教育し、特に重要となるAI倫理は全社員に受講させる等の工夫を挙げている。例:役員には責任とリスクの全体像、現場の社員には入力してはいけない情報とAIの誤りの見つけ方、というように中身を変え、AI倫理の基礎は全員が受ける。 要点:AIリテラシーは、役員・管理職・担当者など役割に合った研修や教材で計画的に高める。特に大事なAI倫理は、全社員に受講させるなどの工夫をする。
問14
入力情報のルール・承認フロー・コスト管理・継続的な見直し|外部環境の変化で見直すAI事業者ガイドラインは、運用開始後も、規制等の外部環境の変化を踏まえて再び環境・リスク分析を行い、必要に応じてゴールを見直すことを求めている。
答え:○(正しい)
解説
正しい。AI事業者ガイドライン(第1.2版)第2部「E. AIガバナンスの構築」のとおり。モニタリングとは、状況を継続的に見張って確かめることである。例:新しい法律や指針が出たり、自動で作業をこなすAIエージェントのような新しい使い方が社内で広まったりしたら、社内のAI利用ルールを点検し、足りない決まりを加える。 要点:AIを使い始めた後も、法規制の変更など外部の環境が変われば、もう一度リスクを分析し、必要なら目標やルールを見直す。仕組みがうまく働いているかも継続して見守る(モニタリング)。
問15
入力情報のルール・承認フロー・コスト管理・継続的な見直し|利用状況の把握IPAの解説書は、通信ログやCASBなどを活用してAIサービスの利用状況を把握し、管理されていないAIサービスの利用を把握することを挙げている。
答え:○(正しい)
解説
正しい。IPA「情報セキュリティ10大脅威 2026」解説書の第3位「AIの利用をめぐるサイバーリスク」の対策のとおり。CASBとは、社員がどのクラウドサービスを使っているかを見える化し、管理するための仕組みである。例:利用ログを見たら、許可していない海外のAIサービスに大量の通信があったと分かり、該当部署に事情を聞いてルールを周知し直す。 要点:会社が持つIT機器やソフトを管理し、通信の記録(ログ)や、クラウドサービスの利用を見張る仕組み(CASB)などで、AIサービスがどう使われているかを把握し、会社が管理していないAIの利用を見つける。
入力情報のルール・承認フロー・コスト管理・継続的な見直しの問題を続けて解く
この論点に対応する15問を絞り込んで出題します。