生成AIのリスク予防・AI倫理・ガバナンス
シャドーAIと企業コンプライアンス
シャドーAIは、従業員が個人的に使っているAIサービスを職場の許可なく業務に使うことです。職場にAIが無い・利用の障壁が低い・ルールが未整備といった理由で起こり、持ち出し禁止の情報の漏えいや、組織が利用を把握できないことがリスクになります。会社(規程・個人アカウントの制限・利用状況の把握)と従業員(認められた範囲で使う・秘密情報を入力しない)の役割を押さえると解けます。
要点 8件・基本問題 8問読む → 覚える → 解くまでこのページで完結
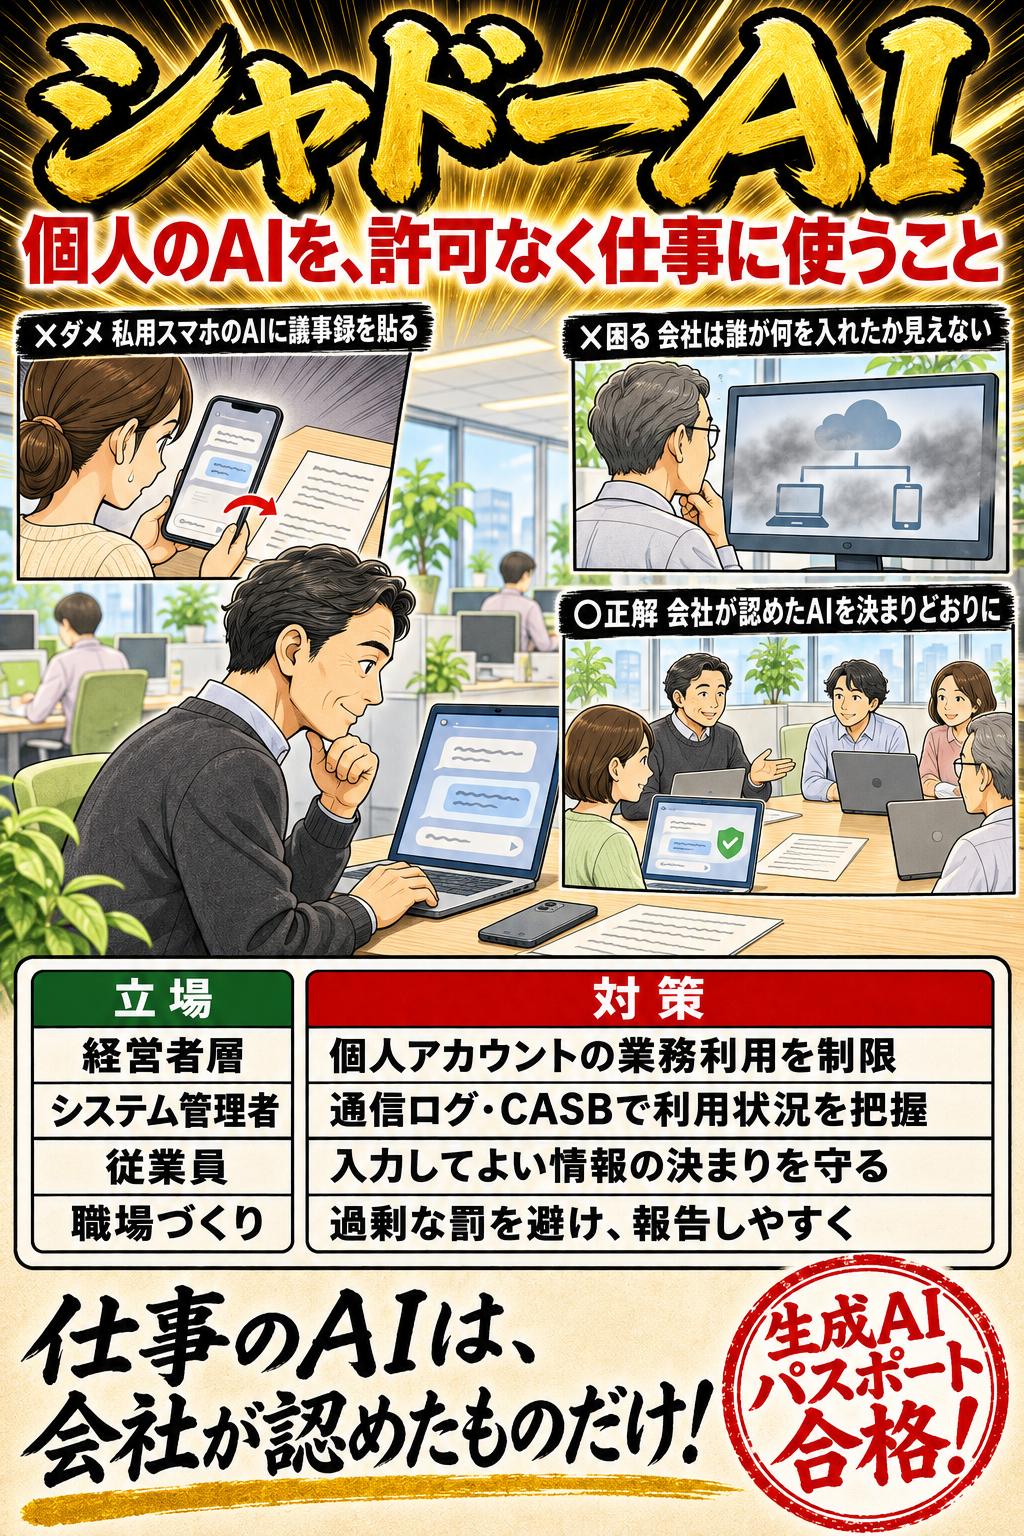
シャドーAIは、従業員が個人的に使っているAIサービスを職場の許可なく業務に使うことです。職場にAIが無い・利用の障壁が低い・ルールが未整備といった理由で起こり、持ち出し禁止の情報の漏えいや、組織が利用を把握できないことがリスクになります。会社(規程・個人アカウントの制限・利用状況の把握)と従業員(認められた範囲で使う・秘密情報を入力しない)の役割を押さえると解けます。
このサイトでの学習
学習優先度 A対応する一問一答 14問
シャドーAIと企業コンプライアンス|シャドーAIとは
IPAは、従業員が個人的に利用しているAIサービスを、職場の許可なく業務に利用することをシャドーAIとし、本来組織外への持ち出しが禁止されている業務データ等を入力すれば情報漏えいにつながるとしている。
この論点の用語
用語集をすべて見る →01シャドーAIと企業コンプライアンスの重要暗記項目
シャドーAIと企業コンプライアンス|シャドーAIとは
IPAは、従業員が個人的に利用しているAIサービスを、職場の許可なく業務に利用することをシャドーAIとし、本来組織外への持ち出しが禁止されている業務データ等を入力すれば情報漏えいにつながるとしている。
シャドーAIと企業コンプライアンス|認められたツールとは別物
シャドーAIは、組織が許可・認可していないAIサービスを業務に使うことで、未許可・未認可のサービス利用(シャドーIT)の一種として、組織として禁止する対象とされる。
ひっかけ注意「シャドーAIは、会社が正式に導入・承認した生成AIツールを、従業員が業務で使うことを指す」は誤り。 IPAは、シャドーAIを避けるための経営者層の対策として「未許可・未認可のAIサービス利用(シャドーIT)の禁止」を挙げている。シャドーITとは、会社が認めていないITサービスや機器を業務に使うことで、シャドーAIはそのAI版にあたる。たとえば、会社が契約した業務用のAIを社内ルールどおりに使うのは、シャドーAIではなく正しい使い方である。
シャドーAIと企業コンプライアンス|利用障壁の低さとルール不足
生成AIのサービスは利用の障壁が下がっているため、特に企業のルール等が未整備の場合、企業による管理の外で、従業員が業務外利用者向けの生成AIを業務に使い、リスクの高い使用をするおそれがある。職場でAIサービスが利用できない場合なども、個人のサービスの業務利用が起こりうる。
シャドーAIと企業コンプライアンス|個人アカウントでの貼り付け
業務で生成AIにデータをコピー&ペーストして入力する際に、組織に管理されていない個人のアカウントを使うと、組織が把握できない形で情報漏えいが起きるリスクが高まる。
シャドーAIと企業コンプライアンス|約款型のサービスも許可が要る
デジタル庁のガイドラインでは、不特定多数に提供され定型約款や規約への同意だけで使えるクラウドサービス型の生成AIは、原則として要機密情報を取り扱えない。要機密情報を取り扱わない場合でも、業務で使うには利活用の許可を得る。
ひっかけ注意「デジタル庁のガイドラインでは、定型約款や規約への同意だけで使えるクラウドサービス型の生成AIであれば、要機密情報を取り扱わない限り、許可を得ずに業務で使ってよいとしている」は誤り。 デジタル庁のガイドラインは、誰に対しても同じ利用規約(定型約款)に同意するだけで使えるクラウドサービス型の生成AIでは、原則として要機密情報(機密として扱うべき情報)を扱わず、扱わない場合でも利活用の許可を得ることとしている。たとえば、誰でも無料登録で使えるAIを、公開資料の要約だけに使うとしても、許可なく仕事に使ってはいけないという考え方である。
シャドーAIと企業コンプライアンス|国外のサーバの注意
要機密情報を取り扱わない場合でも、国外にサーバ装置を設置しているサービスでは現地の法令が適用され、現地の政府等による検閲や接収を受ける可能性があることに留意する。
シャドーAIと企業コンプライアンス|学習の除外設定を徹底
IPAは、経営者層の対策として、外部のAIサービスを利用する際は入力データを学習対象から除外するオプトアウト設定を徹底すること、AIサービス契約時の約款を確認することを挙げている。
ひっかけ注意「IPAは、外部のAIサービスを業務で使う場合でも、入力データを学習対象から除外するオプトアウト設定は従業員の任意に任せてよいとしている」は誤り。 IPAの解説書は「外部サービス利用時には入力データを学習対象から除外するオプトアウト設定の徹底」を経営者層の対策に挙げている。オプトアウトとは、初めは対象に含まれているものを、設定や申し出で外すこと。たとえば、会社として使うAIサービスは、入力を学習に使わない設定にしてから全社に配り、社員ごとの判断に任せない。契約するときの約款(利用規約)も確かめる。
シャドーAIと企業コンプライアンス|把握できないこと自体がリスク
職場が、従業員の個人アカウントによるAIの業務利用を認識できないこと自体もリスクである。
覚える数字と、狙われる引っかけ
- ひっかけ「シャドーAIは、会社が正式に導入・承認した生成AIツールを、従業員が業務で使うことを指す」は誤り。IPAは、シャドーAIを避けるための経営者層の対策として「未許可・未認可のAIサービス利用(シャドーIT)の禁止」を挙げている。シャドーITとは、会社が認めていないITサービスや機器を業務に使うことで、シャドーAIはそのAI版にあたる。たとえば、会社が契約した業務用のAIを社内ルールどおりに使うのは、シャドーAIではなく正しい使い方である。
- ひっかけ「デジタル庁のガイドラインでは、定型約款や規約への同意だけで使えるクラウドサービス型の生成AIであれば、要機密情報を取り扱わない限り、許可を得ずに業務で使ってよいとしている」は誤り。デジタル庁のガイドラインは、誰に対しても同じ利用規約(定型約款)に同意するだけで使えるクラウドサービス型の生成AIでは、原則として要機密情報(機密として扱うべき情報)を扱わず、扱わない場合でも利活用の許可を得ることとしている。たとえば、誰でも無料登録で使えるAIを、公開資料の要約だけに使うとしても、許可なく仕事に使ってはいけないという考え方である。
- ひっかけ「IPAは、外部のAIサービスを業務で使う場合でも、入力データを学習対象から除外するオプトアウト設定は従業員の任意に任せてよいとしている」は誤り。IPAの解説書は「外部サービス利用時には入力データを学習対象から除外するオプトアウト設定の徹底」を経営者層の対策に挙げている。オプトアウトとは、初めは対象に含まれているものを、設定や申し出で外すこと。たとえば、会社として使うAIサービスは、入力を学習に使わない設定にしてから全社に配り、社員ごとの判断に任せない。契約するときの約款(利用規約)も確かめる。
- ひっかけ「従業員の身勝手な行動による規則違反であれば、組織がその影響や責任を問われることはない」は誤り。IPAの解説書は、悪意の有無にかかわらず規則に反する行為には責任が伴い、組織では、たとえ従業員の身勝手な行動でも、組織への影響や責任が問われることは少なくないとしている。たとえば、社員が個人のAIアプリに顧客情報を入れて漏れた場合、顧客から見れば『あの会社から漏れた』ことになり、会社の信用も失われる。シャドーAIは、社員と会社の両方に影響する。
- ひっかけ「IPAは、経営者層の対策として、AIサービスの利用規定を整備する一方、規程に違反したときの対応(ペナルティ)は明確にしないことを挙げている」は誤り。IPAの解説書は、AIガバナンスとサービス利用規定の整備として、個人アカウントでの業務利用の制限や「規程違反時の対応(ペナルティ)の明確化」を挙げている。AIガバナンスとは、AIを安全に使うために組織として決まりや体制を整えて運用すること。たとえば、『業務用AI以外への社外秘情報の入力は懲戒の対象』とあらかじめ決めて伝えておけば、何が禁止かが社員にもはっきりする。
- ひっかけ「デジタル庁のガイドラインは、生成AIシステムの適正利用を確認するため、入力・出力やアクセス履歴などのログを取得・管理する必要はないとしている」は誤り。デジタル庁のガイドラインは、適正な利用を確かめるため、生成AIシステムへの入力や出力、アクセス履歴等のログ(記録)を適切に取得・管理する必要があるとしている。AI事業者ガイドラインも、後から追跡できる状態(トレーサビリティ)の確保を求めている。たとえば、会社が承認したAIでも、入力・出力やアクセスの記録を取って管理しておかなければ、『いつ誰が何を入力したか』を後から確かめられない。
02試験で正誤を分けるチェック順
- 1IPAは、従業員が個人的に利用しているAIサービスを、職場の許可なく業務に利用することをシャドーAIとし、本来組織外への持ち出しが禁止されている業務データ等を入力すれば情報漏えいにつながるとしている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 2シャドーAIは、組織が許可・認可していないAIサービスを業務に使うことで、未許可・未認可のサービス利用(シャドーIT)の一種として、組織として禁止する対象とされる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 3生成AIのサービスは利用の障壁が下がっているため、特に企業のルール等が未整備の場合、企業による管理の外で、従業員が業務外利用者向けの生成AIを業務に使い、リスクの高い使用をするおそれがある。職場でAIサービスが利用できない場合なども、個人のサービスの業務利用が起こりうる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 4業務で生成AIにデータをコピー&ペーストして入力する際に、組織に管理されていない個人のアカウントを使うと、組織が把握できない形で情報漏えいが起きるリスクが高まる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 5デジタル庁のガイドラインでは、不特定多数に提供され定型約款や規約への同意だけで使えるクラウドサービス型の生成AIは、原則として要機密情報を取り扱えない。要機密情報を取り扱わない場合でも、業務で使うには利活用の許可を得る。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 6要機密情報を取り扱わない場合でも、国外にサーバ装置を設置しているサービスでは現地の法令が適用され、現地の政府等による検閲や接収を受ける可能性があることに留意する。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 7IPAは、経営者層の対策として、外部のAIサービスを利用する際は入力データを学習対象から除外するオプトアウト設定を徹底すること、AIサービス契約時の約款を確認することを挙げている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 8職場が、従業員の個人アカウントによるAIの業務利用を認識できないこと自体もリスクである。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 9悪意の有無に関わらず規則に反する行為には責任が伴い、組織においては、たとえ従業員の身勝手な行動であっても、組織への影響や責任が問われることは少なくない。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 10利用者は、生成AIの利用目的の範囲内で、要機密情報や個人情報の入力の可否を含む利用方法を守って使う。提供者から説明された利用目的の範囲外の利用や、禁止されている場合には要機密情報を入力しない。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 11IPAは、システム管理者・従業員の側の対策として、IT資産管理や構成管理を行い、通信ログ・CASB等を活用してAIサービスの利用状況を把握し、管理されていないAIサービスの利用を把握することを挙げている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 12IPAは、経営者層の対策として、AIガバナンスおよびサービス利用規定を整備し、個人アカウントにおける業務利用を制限し、規程違反時の対応(ペナルティ)を明確化することを挙げている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 13組織内で報告をためらうような一律で過剰な懲罰等を設けず、積極的に報告が上がる環境や施策をつくることが求められる。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
- 14デジタル庁のガイドラインは、生成AIシステムの適正利用を確認するため、生成AIシステムへの入力や出力、アクセス履歴等のログを適切に取得・管理する必要があるとしている。AI事業者ガイドラインも、データの出所や利用中の意思決定等を追跡・遡求できる状態(トレーサビリティ)の確保を求めている。
問題文の限定語を先に拾い、上の暗記項目と照合してから結論を出します。
03この論点の根拠
- 内容の基準日
- 2026-11-20
- 復習方法
- 要点を確認した後、○×一問一答で条件の違いを見分ける
法改正により扱いが変わる場合があります。試験日程や申込みに関する情報は、 必ず公式案内も確認してください。
問題演習
シャドーAIと企業コンプライアンスの○×一問一答
1/8問解答 0・正解 0
生成AIのリスク予防・AI倫理・ガバナンス
シャドーAIと企業コンプライアンス|シャドーAIとは
シャドーAIとは、従業員が個人的に使っているAIサービスを、職場の許可なく業務に利用することをいう。
シャドーAIと企業コンプライアンスの○×一問一答14問|問題と解説
この論点で収録している14問を、正誤と解説つきで通して読めます。 上の演習で迷った問題を見直すときに使ってください。
問1
シャドーAIと企業コンプライアンス|シャドーAIとはシャドーAIとは、従業員が個人的に使っているAIサービスを、職場の許可なく業務に利用することをいう。
答え:○(正しい)
解説
正しい。IPAの解説書のとおり。シャドーAIは「影のAI」の意味で、会社が把握していないところで使われるAIのこと。たとえば、職場で生成AIが用意されていないので、社員が自分のスマートフォンの無料のAIアプリに、会議の議事録を貼り付けて要約させるのがシャドーAIである。本来は社外に持ち出してはいけない情報を入れれば、情報漏えいにつながる。 要点:IPAは、従業員が個人的に利用しているAIサービスを、職場の許可なく業務に利用することをシャドーAIとし、本来組織外への持ち出しが禁止されている業務データ等を入力すれば情報漏えいにつながるとしている。
問2
シャドーAIと企業コンプライアンス|認められたツールとは別物シャドーAIは、会社が正式に導入・承認した生成AIツールを、従業員が業務で使うことを指す。
答え:×(誤り)
解説
誤り。IPAは、シャドーAIを避けるための経営者層の対策として「未許可・未認可のAIサービス利用(シャドーIT)の禁止」を挙げている。シャドーITとは、会社が認めていないITサービスや機器を業務に使うことで、シャドーAIはそのAI版にあたる。たとえば、会社が契約した業務用のAIを社内ルールどおりに使うのは、シャドーAIではなく正しい使い方である。 要点:シャドーAIは、組織が許可・認可していないAIサービスを業務に使うことで、未許可・未認可のサービス利用(シャドーIT)の一種として、組織として禁止する対象とされる。
問3
シャドーAIと企業コンプライアンス|利用障壁の低さとルール不足AI事業者ガイドラインの別添は、生成AIサービスは利用の障壁が下がっているため、特に企業のルールが未整備の場合、従業員が企業の管理の外で一般向けの生成AIを業務に使うおそれがあるとしている。
答え:○(正しい)
解説
正しい。AI事業者ガイドラインの別添のとおり。生成AIはスマートフォンやブラウザからすぐ使えるため、会社のルールが追いつかないと、社員が一般向けのサービスを仕事に使ってしまう。IPAも、職場でAIサービスが使えない場合などに、個人のサービスが業務に使われることがあるとしている。たとえば、資料作りを急ぐ社員が、使い慣れた個人のAIアプリで下書きを作る、という形で起こる。 要点:生成AIのサービスは利用の障壁が下がっているため、特に企業のルール等が未整備の場合、企業による管理の外で、従業員が業務外利用者向けの生成AIを業務に使い、リスクの高い使用をするおそれがある。職場でAIサービスが利用できない場合なども、個人のサービスの業務利用が起こりうる。
問4
シャドーAIと企業コンプライアンス|個人アカウントでの貼り付け業務で生成AIにデータを貼り付けて入力する際に、組織に管理されていない個人のアカウントを使うことは、組織が把握できない形で情報漏えいが起きるリスクを高める。
答え:○(正しい)
解説
正しい。IPAの解説書のとおり。個人のアカウントで入力した内容は会社の管理の外にあるので、何が入力されたかを会社が確かめるのは難しい。IPAは、生成AIにデータを貼り付ける利用者の多くが組織に管理されていないアカウントを使っているという調査も紹介している。たとえば、社員が私用のメールアドレスで登録したAIサービスに顧客リストを貼り付けても、会社は気付きにくく、漏えいが起きても把握や調査が難しくなる。 要点:業務で生成AIにデータをコピー&ペーストして入力する際に、組織に管理されていない個人のアカウントを使うと、組織が把握できない形で情報漏えいが起きるリスクが高まる。
問5
シャドーAIと企業コンプライアンス|約款型のサービスも許可が要るデジタル庁のガイドラインでは、定型約款や規約への同意だけで使えるクラウドサービス型の生成AIであれば、要機密情報を取り扱わない限り、許可を得ずに業務で使ってよいとしている。
答え:×(誤り)
解説
誤り。デジタル庁のガイドラインは、誰に対しても同じ利用規約(定型約款)に同意するだけで使えるクラウドサービス型の生成AIでは、原則として要機密情報(機密として扱うべき情報)を扱わず、扱わない場合でも利活用の許可を得ることとしている。たとえば、誰でも無料登録で使えるAIを、公開資料の要約だけに使うとしても、許可なく仕事に使ってはいけないという考え方である。 要点:デジタル庁のガイドラインでは、不特定多数に提供され定型約款や規約への同意だけで使えるクラウドサービス型の生成AIは、原則として要機密情報を取り扱えない。要機密情報を取り扱わない場合でも、業務で使うには利活用の許可を得る。
問6
シャドーAIと企業コンプライアンス|国外のサーバの注意デジタル庁のガイドラインは、国外にサーバ装置を設置している生成AIサービスでは、現地の法令が適用され、現地の政府等による検閲や接収を受ける可能性があることに留意するよう求めている。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインのとおり。サーバ装置とは、入力したデータを受け取って処理し、保存するコンピュータのこと。データが国外のサーバに置かれると、その国の法律が適用され、政府に中身を見られたり取り上げられたりするおそれがある。たとえば、海外の事業者の無料AIアプリに社内資料を入れると、どの国の法律の下でデータが扱われるかを会社が選べない。未承認のツールの危険の一つである。 要点:要機密情報を取り扱わない場合でも、国外にサーバ装置を設置しているサービスでは現地の法令が適用され、現地の政府等による検閲や接収を受ける可能性があることに留意する。
問7
シャドーAIと企業コンプライアンス|学習の除外設定を徹底IPAは、外部のAIサービスを業務で使う場合でも、入力データを学習対象から除外するオプトアウト設定は従業員の任意に任せてよいとしている。
答え:×(誤り)
解説
誤り。IPAの解説書は「外部サービス利用時には入力データを学習対象から除外するオプトアウト設定の徹底」を経営者層の対策に挙げている。オプトアウトとは、初めは対象に含まれているものを、設定や申し出で外すこと。たとえば、会社として使うAIサービスは、入力を学習に使わない設定にしてから全社に配り、社員ごとの判断に任せない。契約するときの約款(利用規約)も確かめる。 要点:IPAは、経営者層の対策として、外部のAIサービスを利用する際は入力データを学習対象から除外するオプトアウト設定を徹底すること、AIサービス契約時の約款を確認することを挙げている。
問8
シャドーAIと企業コンプライアンス|把握できないこと自体がリスクIPAは、従業員が個人アカウントでAIを業務に使っていることを職場が認識できないこと自体もリスクだとしている。
答え:○(正しい)
解説
正しい。IPAの解説書のとおり。会社が利用を知らなければ、どの情報がどのサービスに入力されたかを追いにくく、漏えいが起きても把握や調査が難しくなる。たとえば、取引先から『御社の資料の内容がAIの回答に出てきた』と問い合わせがあっても、誰がどのAIに入力したのかを会社がすぐには答えにくい。見えないこと自体が、シャドーAIの大きなリスクである。 要点:職場が、従業員の個人アカウントによるAIの業務利用を認識できないこと自体もリスクである。
問9
シャドーAIと企業コンプライアンス|従業員の違反も組織の責任に従業員の身勝手な行動による規則違反であれば、組織がその影響や責任を問われることはない。
答え:×(誤り)
解説
誤り。IPAの解説書は、悪意の有無にかかわらず規則に反する行為には責任が伴い、組織では、たとえ従業員の身勝手な行動でも、組織への影響や責任が問われることは少なくないとしている。たとえば、社員が個人のAIアプリに顧客情報を入れて漏れた場合、顧客から見れば『あの会社から漏れた』ことになり、会社の信用も失われる。シャドーAIは、社員と会社の両方に影響する。 要点:悪意の有無に関わらず規則に反する行為には責任が伴い、組織においては、たとえ従業員の身勝手な行動であっても、組織への影響や責任が問われることは少なくない。
問10
シャドーAIと企業コンプライアンス|認められた範囲で入力する従業員が守るべきルールとして、承認された生成AIであっても、そのツールで認められた範囲を超えて要機密情報や個人情報を入力しないことが挙げられる。
答え:○(正しい)
解説
正しい。デジタル庁のガイドラインは、利用目的の範囲内で、要機密情報や個人情報を入力してよいかを含む利用方法を守るよう求めている。IPAも、社内の秘密情報などを安易に入力しないことを従業員の教育に挙げている。承認されたツールでも、入力してよい情報には限りがある。たとえば、会社が契約したAIでも『社外秘の資料は入力禁止』と決まっていれば、それに従う。 要点:利用者は、生成AIの利用目的の範囲内で、要機密情報や個人情報の入力の可否を含む利用方法を守って使う。提供者から説明された利用目的の範囲外の利用や、禁止されている場合には要機密情報を入力しない。
問11
シャドーAIと企業コンプライアンス|利用状況を通信ログで把握IPAは、システム管理者の対策として、IT資産管理や通信ログ・CASBなどを活用してAIサービスの利用状況を把握し、管理されていないAIサービスの利用を把握することを挙げている。
答え:○(正しい)
解説
正しい。IPAの解説書のとおり。通信ログとは、どのパソコンがどのサービスとやりとりしたかの記録のこと。CASB(キャスビー)は、社員が使っているクラウドサービスの利用状況を把握・管理するための仕組みである。たとえば、会社のネットワークから未承認のAIサービスへの接続が多いと分かれば、承認したツールを案内したり、ルールを周知したりできる。見えないシャドーAIを、まず見えるようにする。 要点:IPAは、システム管理者・従業員の側の対策として、IT資産管理や構成管理を行い、通信ログ・CASB等を活用してAIサービスの利用状況を把握し、管理されていないAIサービスの利用を把握することを挙げている。
問12
シャドーAIと企業コンプライアンス|規程と違反時の対応IPAは、経営者層の対策として、AIサービスの利用規定を整備する一方、規程に違反したときの対応(ペナルティ)は明確にしないことを挙げている。
答え:×(誤り)
解説
誤り。IPAの解説書は、AIガバナンスとサービス利用規定の整備として、個人アカウントでの業務利用の制限や「規程違反時の対応(ペナルティ)の明確化」を挙げている。AIガバナンスとは、AIを安全に使うために組織として決まりや体制を整えて運用すること。たとえば、『業務用AI以外への社外秘情報の入力は懲戒の対象』とあらかじめ決めて伝えておけば、何が禁止かが社員にもはっきりする。 要点:IPAは、経営者層の対策として、AIガバナンスおよびサービス利用規定を整備し、個人アカウントにおける業務利用を制限し、規程違反時の対応(ペナルティ)を明確化することを挙げている。
問13
シャドーAIと企業コンプライアンス|報告しやすい職場にするIPAは、インシデントの報告をためらわせるような一律で過剰な懲罰を設けず、積極的に報告が上がる環境をつくることを求めている。
答え:○(正しい)
解説
正しい。IPAの解説書の共通対策「適切な報告/連絡/相談を行う」のとおり。罰を恐れて報告が遅れると、被害が広がってしまう。たとえば、社員が『うっかり個人のAIアプリに顧客名を入れてしまった』とすぐ申し出られる職場なら、会社は早く手を打てる。違反時の対応をはっきり決めることと、過剰な罰で隠させないことを両立させるのが会社の役割である。 要点:組織内で報告をためらうような一律で過剰な懲罰等を設けず、積極的に報告が上がる環境や施策をつくることが求められる。
問14
シャドーAIと企業コンプライアンス|入出力と履歴のログデジタル庁のガイドラインは、生成AIシステムの適正利用を確認するため、入力・出力やアクセス履歴などのログを取得・管理する必要はないとしている。
答え:×(誤り)
解説
誤り。デジタル庁のガイドラインは、適正な利用を確かめるため、生成AIシステムへの入力や出力、アクセス履歴等のログ(記録)を適切に取得・管理する必要があるとしている。AI事業者ガイドラインも、後から追跡できる状態(トレーサビリティ)の確保を求めている。たとえば、会社が承認したAIでも、入力・出力やアクセスの記録を取って管理しておかなければ、『いつ誰が何を入力したか』を後から確かめられない。 要点:デジタル庁のガイドラインは、生成AIシステムの適正利用を確認するため、生成AIシステムへの入力や出力、アクセス履歴等のログを適切に取得・管理する必要があるとしている。AI事業者ガイドラインも、データの出所や利用中の意思決定等を追跡・遡求できる状態(トレーサビリティ)の確保を求めている。
シャドーAIと企業コンプライアンスの問題を続けて解く
この論点に対応する14問を絞り込んで出題します。